Tez Tour’ning buzilishi: fayl yuklash shakli, tekis tarmoq va sayt yonidagi zaxira nusxalar
2026-yil 15-sentabrda DataSuckers guruhi Tez Tour turoperatori infratuzilmasi buzilganini eʼlon qildi. Kompaniya bosh sahifasida serverlar egallab olingani haqida xabar paydo boʻldi. Kompaniya buzilish faktini tasdiqladi, lekin oqibatlarni ancha yumshoqroq baholamoqda.
Nima maʼlumligini, tomonlar qayerda kelishmayotganini va bu voqeadagi qaysi tizimli
xatolar intsidentdan intsidentga takrorlanishini koʻrib chiqamiz.
---
## Hujumchilar nimani daʼvo qilmoqda
Tez Tour’ning almashtirilgan bosh sahifasida kompaniya mijozlari va administratorlariga
murojaat, shuningdek goʻyoki yuklab olingan va yoʻq qilingan maʼlumotlar roʻyxati
joylashtirildi:
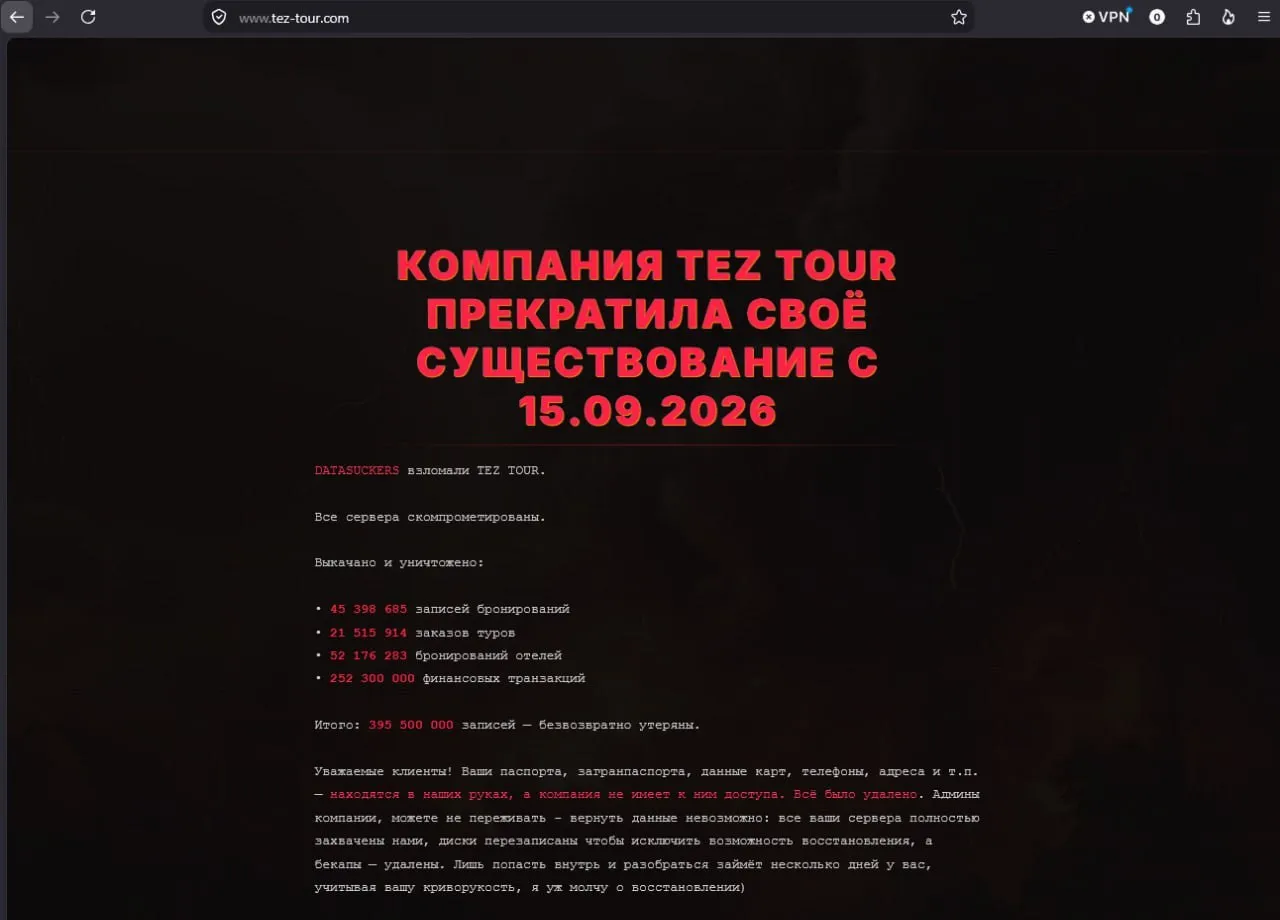
| Toifa | Daʼvo qilingan hajm |
|---|---|
| Bron yozuvlari | 45,4 mln |
| Tur buyurtmalari | 21,5 mln |
| Mehmonxona bronlari | 52 mln |
| Moliyaviy tranzaksiyalar | 252 mln |
| **Daʼvo qilingan jami** | **395 mln dan ortiq yozuv** |
DataSuckers’ning daʼvosiga koʻra, infratuzilmaga kirish ommaviy bayonotdan taxminan ikki
hafta oldin qoʻlga kiritilgan, shundan soʻng hujumchilar asta-sekin imtiyozlarini
kengaytirgan. Ular alohida taʼkidlashicha, administratorlar maʼlum zaifliklarga ega eskirgan
dasturlardan foydalangan, zaxira nusxalar esa sayt joylashgan serverning oʻzida saqlangan.
## Kompaniya nima deydi
Tez Tour intsident faktini «Interfaks»ga tasdiqladi, lekin vaziyatni boshqacha tasvirlaydi.
Tijorat direktori Voskan Arzumanovning soʻzlariga koʻra, intsident sayt ishiga taʼsir
qilgan, ammo sayyohlar va hamkorlar maʼlumotlari sizib chiqqani belgilari aniqlanmagan.
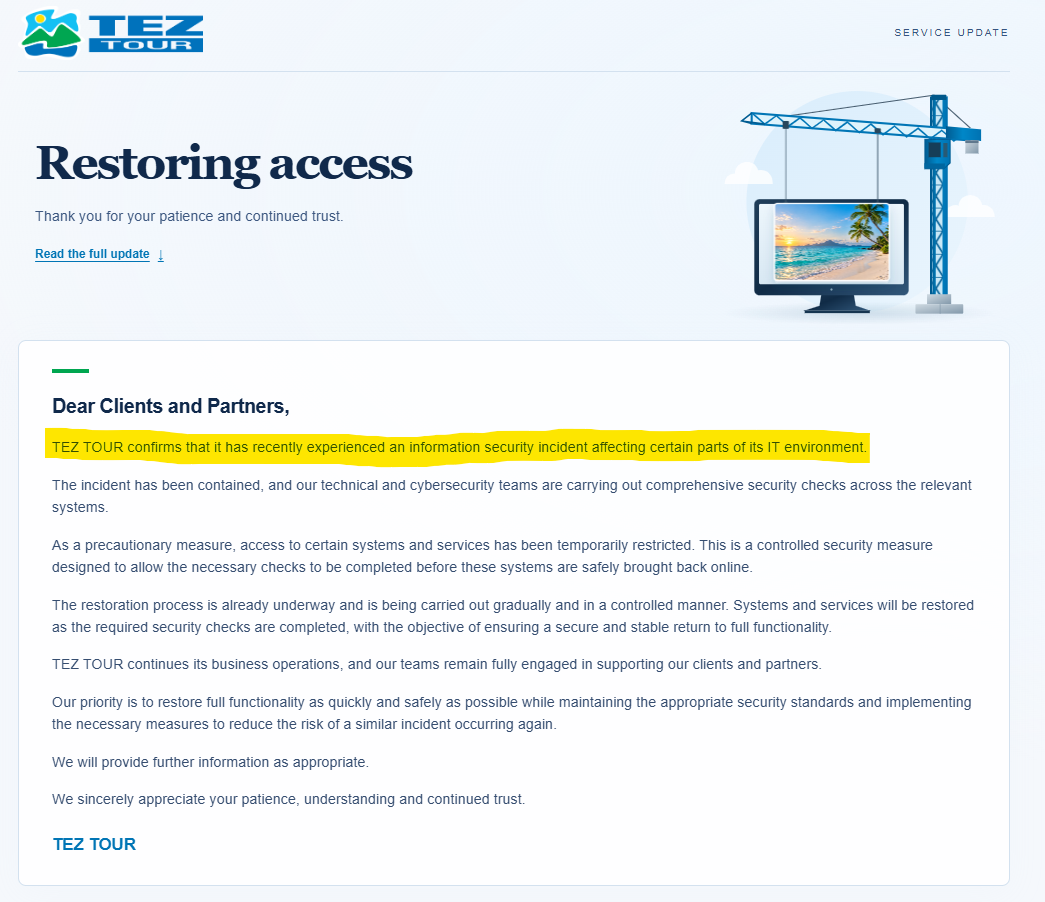
Kompaniyaning asosiy tezislari:
- ruxsatsiz faollik aniqlangan zahoti axborot tizimlarini lokalizatsiya qilish va himoya
qilish choralari koʻrildi;
- **ERP tizimi oʻz vaqtida ajratildi va zarar koʻrmadi**;
- amaldagi bronlar saqlanadi, mijozlar oldidagi majburiyatlar odatdagi tartibda
bajarilmoqda.
## Daʼvo qilingan hujum zanjiri
Bu yerda muhim eslatma kerak: **barcha texnik tafsilotlar faqat DataSuckers’dan
chiqqan**. Nashr paytida mustaqil audit yoki forensika hisoboti yoʻq. Quyida —
belgilangan fakt emas, hujumchilar bayonoti asosidagi rekonstruksiya.
**1. Kirish nuqtasi — fayl yuklash xizmati.** Xizmat keyinchalik veb-server PHP kodi
sifatida qayta ishlagan faylni yuklashga imkon berdi. Kod bajarilishi bilan yakunlanadigan
klassik unrestricted file upload: ilova tomonidagi nazorat soxtalashtirish mumkin boʻlgan
narsani (kengaytma, eʼlon qilingan MIME turi) tekshirgan va muhim narsani — faylning haqiqiy
mazmuni va server uni qanday talqin qilishini tekshirmagan.
**2. Docker konteyneri ichida buyruqlarni bajarish.** Hujumchilar veb-ilovaga xizmat
koʻrsatadigan konteynerda buyruqlarni ishga tushirish imkoniyatiga ega boʻlgan.
**3. Tekis ichki tarmoq.** Guruh bayonotiga koʻra, konteynerning oʻzi ajratilgan edi.
Lekin undan kompaniyaning korporativ xizmatlari joylashgan ichki tarmogʻiga kirish mumkin
edi. Bu butun voqeaning eng muhim nuqtasi va biz unga alohida qaytamiz.
**4. Manba kodidagi hisob maʼlumotlari.** Ichki tarmoqdan hujumchilar manba kodi va
maʼlumotlar bazalari parollari boʻlgan konfiguratsiya fayllari saqlangan SVN
repozitoriylariga yetib borgan.
**5. Tomcat Manager va prodakshen.** Tomcat Manager interfeysiga kirish kodni bevosita
ishchi muhitda joylashtirish va bajarish imkonini bergan.
---
## Bu voqeada haqiqatan nima muhim
### Konteynerni ajratish tarmoqni segmentatsiya qilish degani emas
Intsidentning eng qimmatli saboqi 3-bandda. Konteyner ajratilgan edi — va bu umuman
yordam bermadi.
Konteynerlashtirish jarayonlar va fayl tizimini ajratish vazifasini hal qiladi. U tarmoqni
segmentatsiya qilish vazifasini **hal qilmaydi**. Agar DMZ’dagi veb-konteynerdan ichki
korporativ xizmatlarga tarmoq kirishi ochiq boʻlsa, bu konteynerdagi har qanday kod
bajarilishi avtomatik ravishda perimetr ichidagi tayanch nuqtaga aylanadi.
Amaliy xulosa: har bir konteyner va ommaviy kirish mumkin boʻlgan har bir ish yuklamasi
uchun u qayerga ulanishi mumkinligi haqida aniq, hujjatlashtirilgan roʻyxat boʻlishi kerak.
Qolgan hammasi — deny by default. Bu arxitektura sxemasi bilan emas, konteyner ichidan
haqiqiy ulanish testi bilan tekshiriladi.
### Versiyalarni boshqarish tizimidagi konfiglarda parollar
Ishchi maʼlumotlar bazalari parollari yozilgan konfiguratsiya fayllari bilan SVN
repozitoriysi — bir kunlik zaiflik emas. Bu repozitoriyga har qanday kirishni
maʼlumotlarning toʻliq buzilishiga aylantiradigan toʻplangan texnik qarz.
Bu yerda uch narsa yordam beradi: sirlarni maxsus omborga chiqarish (HashiCorp Vault,
bulutli KMS, hech boʻlmaganda shifrlangan muhit oʻzgaruvchilari), CI/CD’da
repozitoriylarni sirlar uchun avtomatik skanerlash va — albatta — commit tarixiga qachondir
tushgan barcha sirlarni almashtirish. Faylni HEAD’dan oʻchirish parolni tarixdan
oʻchirmaydi.
### Bitta serverdagi zaxira nusxalar
Hujumchilar bayonotiga koʻra, zaxira nusxalar sayt bilan bitta serverda saqlangan. Agar
bu tasdiqlansa, veb-serverning buzilishi bir vaqtning oʻzida ham ishchi tizimni, ham
tiklash vositalarini yoʻqotishni anglatgan.
3-2-1 qoidasi aynan shu ssenariy uchun mavjud: maʼlumotlarning uchta nusxasi, ikki xil
tashuvchida, bittasi — maydonchadan tashqarida, va kamida bitta nusxa ishchi muhitdan
mantiqan kirib boʻlmaydigan boʻlishi kerak (offline, immutable ombor yoki WORM).
### Ochiq Tomcat Manager
Ichki tarmoqdan qoʻshimcha nazoratsiz kirish mumkin boʻlgan ilova serverini boshqarish
interfeysi — prodakshenda kod bajarishga toʻgʻridan-toʻgʻri yoʻl. Maʼmuriy interfeyslar
(Tomcat Manager, CI/CD panellari, gipervizor konsollari, MBBT veb-interfeyslari) faqat
ajratilgan maʼmuriy segmentdan, MFA ortida va har bir seansni majburiy jurnallashtirish
bilan ochiq boʻlishi kerak.
### Ikki haftalik mavjudlik
Taxminan ikki haftalik daʼvo qilingan dwell time hujumchilarning mahorati haqida emas.
Bu aniqlashning yoʻqligi haqida. Imtiyozlarni asta-sekin kengaytirish, ichki tarmoqni
razvedka qilish, SVN’ga murojaat, Tomcat Manager orqali deploy — bu qadamlarning har biri
telemetriya hosil qiladi. Muammo shundaki, uni hech kim yigʻmagan va tahlil qilmagan.
---
## Qisqa cheklist
Agar buni IT yoki axborot xavfsizligi rahbari sifatida oʻqiyotgan boʻlsangiz, bugun
jamoangizga berishga arziydigan oltita savol:
1. Qaysi ommaviy shakllar fayl qabul qiladi va biz kengaytmani emas, mazmunni
tekshiramizmi?
2. Veb-konteynerimiz tarmoq boʻyicha aslida qayergacha yeta oladi? Test bilan
tekshirilganmi yoki taxmin qilinadimi?
3. Repozitoriylarimizda parollar bormi — commit tarixi ham hisobga olinganda?
4. Ishchi muhitdan kirib boʻlmaydigan kamida bitta zaxira nusxa bormi?
5. Tomcat Manager, CI/CD paneli, gipervizor konsolini kim va qayerdan ocha oladi?
6. Agar hujumchi tarmogʻimizda ikki hafta oʻtkazsa, biz aynan qaysi ogohlantirishni
koʻramiz?
Oltinchi savol — eng noqulay va eng muhimi.
---
*Material tomonlarning ommaviy bayonotlari asosida tayyorlangan. Hujum zanjirining
texnik tafsilotlari DataSuckers guruhi bayonotiga koʻra keltirilgan va mustaqil audit
bilan tasdiqlanmagan. Kompaniya pozitsiyasi «Interfaks» nashriga koʻra keltirilgan:
https://www.interfax.ru/russia/1116299*