Fura soxta buyurtma boʻyicha ketdi: xakerlar omborga yaqinlashmasdan yuklarni qanday oʻgʻirlaydi
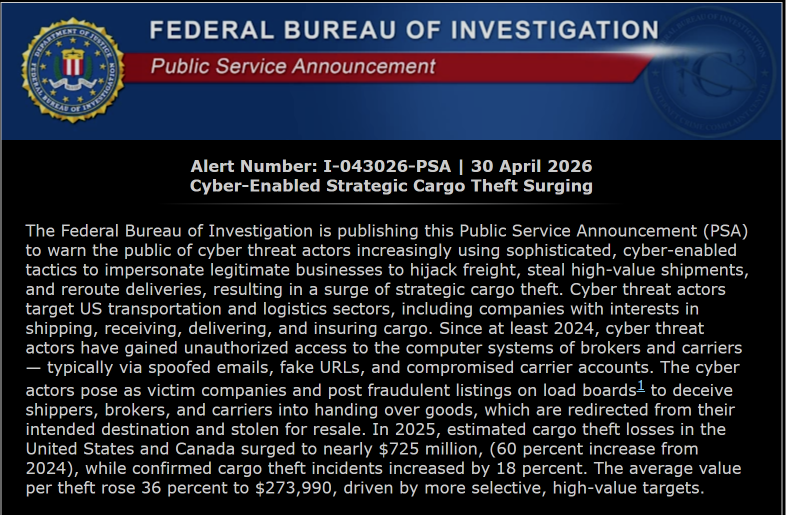
FBI ogohlantiradi: jinoyatchilar yuklarni tobora koʻproq yoʻlda emas, balki elektron pochta va yuk birjalari orqali oʻgʻirlamoqda. 2025-yilda AQSh va Kanadada zarar qariyb $725 mln ni tashkil etdi — bu bir yil oldingidan 60% koʻp. Sxemani tahlil qilamiz va logistika kompaniyalari uchun nazorat roʻyxatini beramiz.
---
## Bu chetdan qanday koʻrinadi
Tashuvchi kompaniya dispetcheri bir necha yildan beri birga ishlab kelayotgan brokerdan xat oladi. Oddiy iltimos: yangi buyurtma tafsilotlarini havola orqali koʻrib chiqish. Dispetcher havolani ochadi, hech qanday gʻayrioddiy narsa yuz bermaydi va u ishini davom ettiradi.
Bir haftadan soʻng yuk joʻnatuvchi qoʻngʻiroq qiladi: yuk qayerda? Hujjatlarga koʻra, uni sizning kompaniyangiz, sizning haydovchingiz, sizning buyurtmangiz boʻyicha olib ketgan. Faqat siz na bu buyurtmani, na bu haydovchini bilasiz.
Bu toʻqima hikoya emas, balki FBI 2026-yil 30-apreldagi ogohlantirishida tasvirlagan odatiy ssenariy. Yuklar yoʻlda yoki ombordan emas, balki elektron pochta, hisob qaydnomalari va onlayn yuk birjalari orqali oʻgʻirlanadi.
## Raqamlar
FBI maʼlumotlariga koʻra, 2025-yilda AQSh va Kanadada yuk oʻgʻirliklaridan koʻrilgan zarar **qariyb $725 mln** ni tashkil etgan. Bu bir yil oldingidan **60%** koʻp.
- tasdiqlangan oʻgʻirliklar soni **18%** ga oshgan;
- bitta oʻgʻirlikning oʻrtacha qiymati **36%** ga oshib, **$273 990** ga yetgan.
Oxirgi raqam asosiy narsani koʻrsatadi: jinoyatchilar qoʻliga tushgan hamma narsani olmaydi. Ular qimmat yuklarni tanlaydi va oʻgʻirlikka oldindan tayyorlanadi.
## Hujum sxemasi toʻrt qadamda
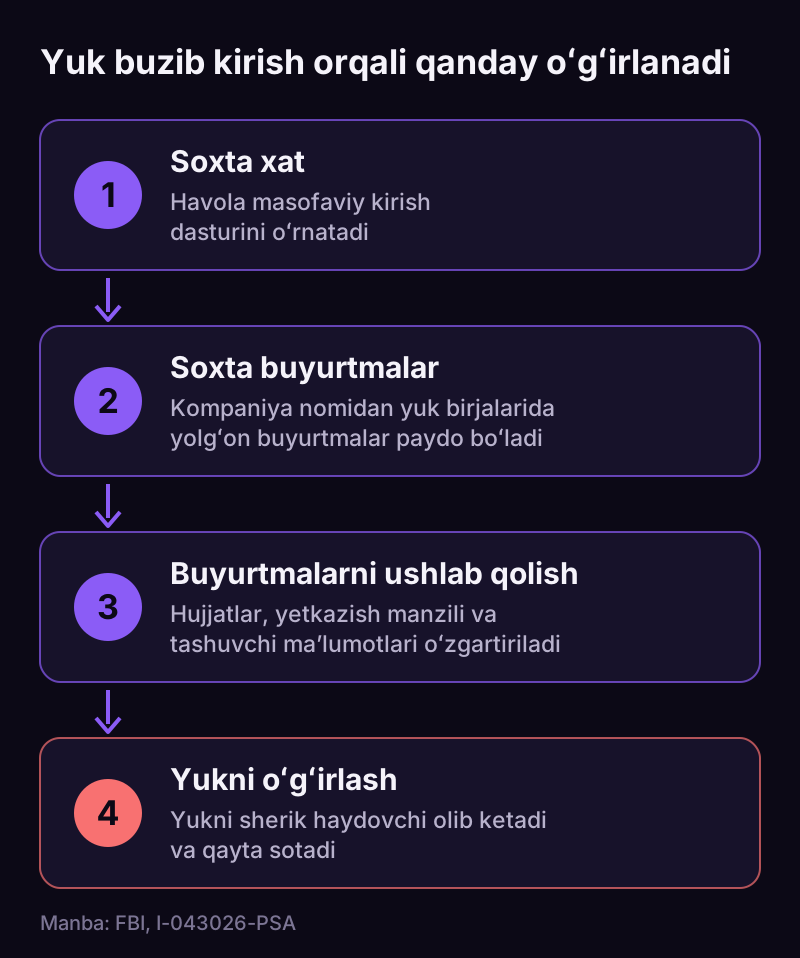
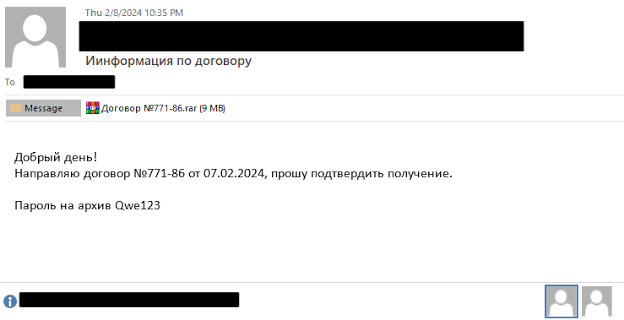
1. **Hisob qaydnomasini buzish.** Broker yoki tashuvchiga oddiy ish yozishmasiga oʻxshash xat keladi. Xatdagi havola soxta saytga olib boradi va u orqali kompyuterga masofaviy kirish dasturi oʻrnatiladi. Shu paytdan boshlab jinoyatchilar kompaniyaning pochtasi, buyurtmalari va yozishmalarini koʻradi.
2. **Soxta buyurtmalar.** Buzilgan kompaniya nomidan yuk birjalarida yolgʻon buyurtmalar paydo boʻladi. Shu yoʻl bilan jinoyatchilar boshqa tashuvchilarga chiqadi va jabrlanuvchilar doirasini kengaytiradi.
3. **Haqiqiy buyurtmalarni ushlab qolish.** Jinoyatchilar buzilgan kompaniya nomidan haqiqiy yuklarni oladi, hujjatlarni va yetkazish manzilini, baʼzan esa tashuvchining roʻyxatdan oʻtish maʼlumotlarini ham oʻzgartiradi.
4. **Oʻgʻirlik.** Yukni sherik haydovchi olib ketadi va qayta sotish uchun olib ketadi. Baʼzan shundan keyin kompaniyadan toʻlov ham talab qilinadi.
Eng yoqimsizi: haqiqiy kompaniya koʻpincha buzib kirish haqida oxirgi boʻlib bilib qoladi. Odatda bu broker uning nomiga rasmiylashtirilgan yoʻqolgan yukni qidira boshlaganda roʻy beradi.
## Nega bu faqat Amerikaga taalluqli emas
FBI ogohlantirishi AQSh va Kanada uchun yozilgan, ammo sxema biror davlatga bogʻliq emas. U tashish buyurtmalari elektron pochta, onlayn yuk birjalari va messenjerlar orqali qabul qilinadigan, tasdiqlash esa koʻpincha «xat tanish manzildan keldi» degan bilan cheklanadigan har qanday joyda ishlaydi.
Oʻzbekiston va qoʻshni davlatlardagi logistika kompaniyalari ham xuddi shu vositalar bilan ishlaydi. Turli davlatlardan bir nechta vositachi ishtirok etadigan tranzit tashuvlar esa jinoyatchilarga yanada koʻproq kirish nuqtalarini beradi.
## Kompaniyangizdan allaqachon foydalanilayotganining belgilari
- brokerlar yoki mijozlar siz olmagan buyurtmalar haqida soʻrashmoqda;
- yuk birjasida siz eʼlon qilmagan buyurtmalar sizning nomingizdan paydo boʻlgan;
- birjadagi yoki reyestrlardagi kompaniya profilida kontaktlar yoki rekvizitlar oʻzgargan;
- ish kompyuterlarida hech kim oʻrnatmagan masofaviy kirish dasturlari paydo boʻlgan;
- pochtada xatlarni begona manzilga yoʻnaltiruvchi qoidalar paydo boʻlgan;
- mijozlar «sizdan» kelgan, rekvizitlar yoki yetkazish manzilini oʻzgartirishni soʻragan xatlardan shikoyat qilmoqda.
## Logistika kompaniyasi uchun nazorat roʻyxati
Bu roʻyxatni chop etib, dispetcherlar yoniga osib qoʻyish mumkin.
1. **Buyurtmalarni qoʻngʻiroq orqali tasdiqlang.** Har qanday yangi buyurtma, yetkazish manzili yoki rekvizitlar oʻzgarishini xatdagi kontaktlar orqali emas, sizga maʼlum raqam orqali tasdiqlang.
2. **Ikki bosqichli autentifikatsiyani yoqing** — pochtada, yuk birjasida va tashuvlarni boshqarish tizimida.
3. **Xatlardagi havolalar orqali dastur oʻrnatmang.** Har qanday dasturni faqat IT-mutaxassis oʻrnatadi.
4. **Masofaviy kirishni nazorat qiling.** Ruxsat etilgan masofaviy kirish dasturlari roʻyxatini tasdiqlang, qolganlarini bloklang.
5. **Kompaniya profilini muntazam tekshiring** — yuk birjalarida va reyestrlarda: kontaktlar, rekvizitlar, foydalanuvchilar roʻyxati.
6. **Yuklashda haydovchi va mashinani buyurtma bilan solishtiring.** Haydovchining F.I.Sh., mashina raqami va hujjatlarini qayd eting.
7. **Pochtani yoʻnaltirish qoidalariga tekshiring.** Kamida oyiga bir marta.
8. **Xodimlarni oʻqiting.** Soxta xat qanday koʻrinishini biladigan dispetcher — eng yaxshi himoya.
9. **Harakatlar rejasini tayyorlang.** Yuk yoʻqolsa yoki hisob qaydnomasi buzilsa, kim kimga qoʻngʻiroq qiladi: mijozga, brokerga, yuk birjasiga, politsiyaga.
## Asosiysi
Buzib kirish orqali yuk oʻgʻirlashning oldini ombor qoʻriqlashi yoki GPS-treker bilan olib boʻlmaydi. U bitta xat va bitta bosishdan boshlanadi va yukning qonuniy, hujjatlar boʻyicha jinoyatchilarga ketishi bilan tugaydi.
Bu yerda himoya — bitta dastur emas, balki intizom (buyurtmalarni ikkinchi kanal orqali tasdiqlash) va dispetcherlarning pochtasi hamda kompyuterlarida nima boʻlayotganini nazorat qilishning uygʻunligi.
Agar kompaniyangiz bunday sxemaga qanchalik zaif ekanini bilmoqchi boʻlsangiz, [axborot xavfsizligi auditini](/services/audit) oʻtkazamiz va zaif joylarni jinoyatchilar topishidan oldin koʻrsatamiz. Yoki shunchaki [bizga yozing](/contact).
---
*Material FBI ogohlantirishi [I-043026-PSA «Cyber-Enabled Strategic Cargo Theft Surging»](https://www.ic3.gov/PSA/2026/PSA260430) (30.04.2026) asosida tayyorlangan.*