Jaguar Land Rover’ga hujum: CYFIRMA tergovi materiallari asosida tahlil
2025-yil 2-sentabrda Jaguar Land Rover global IT tizimlarini oʻchirdi. Ishlab chiqarish va chakana savdo operatsiyalari, jumladan Heylvud maydonchasida, toʻxtadi, xodimlar uyga joʻnatildi. Hujum zanjiri haqida nima maʼlumligini va bu intsident nima uchun har bir ishlab chiqarish korxonasi tomonidan oʻrganilishi kerakligini koʻrib chiqamiz.
---
## Zarba eng yomon kunga toʻgʻri keldi
Hujum Buyuk Britaniyaning «Yangi davlat raqamlari kuni» bilan mos tushdi — bu kuni
dilerlar yarim yillik eng katta hajmdagi avtomobillarni roʻyxatdan oʻtkazadi va topshiradi.
Mashinalarni roʻyxatdan oʻtkazish va mijozlarga topshirish imkonsiz boʻlib qoldi, moliyaviy
zarar esa bir necha barobar oshdi.
16-sentabrda kompaniya tergov davom etayotganini xabar qildi va ishlab chiqarishni
toʻxtatishni 24-sentabrgacha uzaytirdi, bu haqda yetkazib beruvchi hamkorlarni ogohlantirdi.
## Oldingi tarix: JLR martda ham buzilgan edi
Sentabr intsidenti birinchisi emas edi. Undan olti oy oldin kompaniya bir xil kanal orqali
ikkita sizib chiqishni boshdan kechirgan.
**2025-yil 10-martida** HELLCAT guruhi JLR’ning taxminan 700 ta ichki hujjati sizib
chiqqanini eʼlon qildi. Kirish infostiler orqali olingan **oʻgʻirlangan Jira hisob
maʼlumotlari** yordamida amalga oshirilgan. Sizib chiqishga ishlab chiqish jurnallari,
vazifalarni kuzatish maʼlumotlari, manba kodi va xodimlar maʼlumotlari toʻplami kirgan:
foydalanuvchi nomlari, elektron pochta manzillari, koʻrsatiladigan ismlar, vaqt mintaqalari.
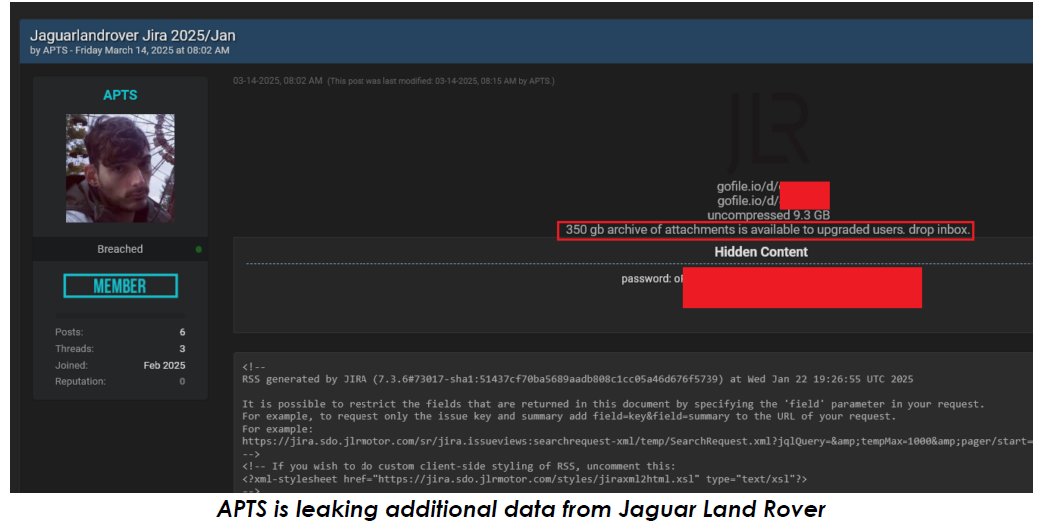
**2025-yil 14-martida** APTS taxallusli ikkinchi hujumchi yana taxminan **350 GB**
maʼlumot joylashtirdi. U Jira serveriga tashqi kirish huquqiga ega xodimga tegishli,
**2021-yilga oid** infostiler maʼlumotlaridan foydalangan.
Shu tafsilotga eʼtibor bering. Intsidentdan toʻrt yil oldin buzilgan hisob yozuvi hamon
ishlayotgan edi.
HELLCAT’ning odatiy stsenariysi shunday koʻrinadi: dastlabki kirish uchun fishing yoki
ommaga ochiq ilovalardan foydalanish, keyin PowerShell orqali mustahkamlanish, AMSI’ni
chetlab oʻtish va kodni reflektiv yuklash, yakuniy yuklama — doimiy masofaviy kirish uchun
SliverC2.
## Kim javobgarlikni oʻz zimmasiga oldi
**Scattered Lapsus$ Hunters** Telegram kanali JLR’ning ichki IT tizimlari skrinshotlarini
eʼlon qildi. Nom uchta inglizzabon jamoani birlashtiradi: Scattered Spider, Lapsus$ va
ShinyHunters. Kompaniya hujum xarakterini rasman tasdiqlamadi.
## Sizib chiqishda nima bor edi va bu nima uchun muhim
**Ichki domen infratuzilmasi.** Skrinshotlardan birida `jlrint.com` domeni koʻrinadi —
taxminan kompaniyaning ichki domeni. U bilan birga ichki DNS bogʻliqliklari va host
ruxsatlari, shuningdek **Solihall va Geydon** maydonchalaridagi qattiq yozilgan ishlab
chiqarish tizimlari fosh boʻldi. Hujumchi uchun bu gorizontal harakatlanish xaritasi:
hosts fayllari, DNS javoblari bilan manipulyatsiya, notoʻgʻri sozlangan yoki qattiq
yozilgan yozuvlar va uchinchi tomon xizmatlari bilan integratsiyalar tayanch nuqtalariga
aylanadi.
**Avtomobilning ichki mantigʻi.** Axborot-koʻngil ochish tizimi boʻyicha SIMS-23441
vazifasi eʼlon qilingan — PIVI platformasida elektromobil zaryadlash rejimlari
oʻtishlari, aniq signal nomlari va interfeys holatlariga bogʻliq kutilayotgan xatti-harakat
bilan. Alohida — Pivi Pro platformasining, sifat nazorati paytida test stendidan olingan
koʻrinadigan disk raskadrovka jurnali.
**Autentifikatsiya mantigʻi.** Eng nozik fragment — foydalanuvchi profillarini
avtomobillarga bogʻlash backend kodi: kiruvchi JSON xabarlarni qayta ishlash,
autentifikatsiya natijalarini ajratib olish, jurnallashtirish. Bu ulangan avtomobilning
identifikatsiya va kirish uchun muhim moduli. Bunday kodni eʼlon qilish tokenlarni qayta
ishlash va haqiqiylikni tekshirishdagi zaif joylarni teskari muhandislik qilish va
qidirishga yoʻl ochadi.
## Hujumchilar buning hammasini nima uchun eʼlon qilishdi
Tahlilchilar beshta sababni ajratib koʻrsatishadi, va pul bu roʻyxatda birinchi oʻrinda
emas:
1. **Kirishni tasdiqlash.** Ichki domenlar, disk raskadrovka jurnallari va backend kodi
yuzaki maʼlumotlarga emas, yopiq tizimlarga kirishni isbotlaydi.
2. Kompaniyaga **psixologik bosim** va obroʻga zarar.
3. **Oʻzlar orasida eʼtirof.** Texnik tafsilotlar kiberjinoyatchilar hamjamiyatidagi
obroʻga ishlaydi.
4. **Strategik signal.** Zaryadlash, autentifikatsiya va axborot-koʻngil ochish
modullari mantigʻiga kirish namoyishi yanada halokatli harakatlar imkoniyatiga ishora
qiladi.
5. **Eskalatsiya tahdidi.** Parallel ravishda Britaniya telekom kompaniyalariga
tahdidlar yangradi: internet liniyalarini oʻchirish, qoʻngʻiroqlar jurnalini oʻgʻirlash,
siyosatchilarning yozishmalarini eʼlon qilish.
Motivatsiya bahosi — **obroʻ-strategik, sof moliyaviy emas**: toʻlov talablarining
toʻgʻridan-toʻgʻri isboti yoʻq.
## Manbalarni tekshirish haqida muhim ogohlantirish
Tergovning intsidentlar haqida yozadigan hammaga foydali alohida topilmasi: Telegram’da
Scattered Spider, Lapsus$ va ShinyHunters nomidan gapiruvchi **soxta hisoblar** koʻpaydi.
Ular oldingi sizib chiqishlardagi eski fayllarni qayta joylashtirib, yangi faollik sifatida
koʻrsatishmoqda.
ShinyHunters’ning asl kanali bloklangan, va ShinyCorp’ning rasmiy bayonotida guruhning
Telegram’da vakolatxonasi yoʻqligi aniq koʻrsatilgan.
## MITRE ATT&CK boʻyicha asosiy texnikalar
| Taktika | ID | Texnika |
|---|---|---|
| Dastlabki kirish | T1078 | Amaldagi hisob yozuvlari (oʻgʻirlangan Jira hisoblari) |
| Dastlabki kirish | T1566 | Fishing |
| Bajarish | T1059.001 | PowerShell |
| Hisob maʼlumotlariga kirish | T1555.003 | Brauzerlardan hisob maʼlumotlari |
| Razvedka | T1046 | Tarmoq xizmatlarini aniqlash (ichki DNS yozuvlari) |
| Toʻplash | T1005 | Mahalliy tizimdagi maʼlumotlar (jurnallar, manba kodi) |
| Ekfiltratsiya | T1041 | C2 kanali orqali chiqarish |
| Taʼsir | T1489 | Xizmatni toʻxtatish |
## Bundan nima kelib chiqadi
Atributsiya **oʻrtacha ishonch darajasi bilan** berilgan va tasdiqlanmagan boʻlib qolmoqda;
hisobot nashr etilgan vaqtda rasmiy tergov natijalari yoʻq edi. Mijozlar maʼlumotlarining
toʻgʻridan-toʻgʻri buzilishi tasdiqlanmagan.
Har qanday ishlab chiqarishga tegishli amaliy xulosalar:
- **Hisob maʼlumotlarini almashtirish va bekor qilish.** 2025-yilda ishlayotgan
2021-yilgi infostiler hisobi — bu murakkab hujum emas, bu jarayonning yoʻqligi.
- **Pudratchilar kirishi.** Kirish nuqtasi Jira’ga tashqi kirish huquqiga ega xodim
boʻldi. Har bir tashqi kirishning egasi, muddati va tekshiruvi boʻlishi kerak.
- **MFA va buzilgan hisoblarni monitoring qilish.** Oʻz domenlaringiz boʻyicha
hisob maʼlumotlari sizib chiqishini kuzatish — toʻgʻridan-toʻgʻri taʼsirga ega arzon
chora.
- Oxirgi nuqtalarda va tarmoqda **gorizontal harakatlanishni aniqlash**. Aynan shu
bosqich intsidentda sezilmay qolgan.
- **IT va OT boʻyicha mashqlar.** IT profilaktik tarzda oʻchiriladigan va ishlab
chiqarish keyin toʻxtaydigan stsenariyni alohida mashq qilish.
---
*Material CYFIRMA’ning «Investigation Report on Jaguar Land Rover Cyberattack»
hisoboti asosida tayyorlangan. Asl nusxa:
https://www.cyfirma.com/research/investigation-report-on-jaguar-land-rover-cyberattack/*