Bitta noutbuk orqali $6,3 mlrd: kriptovalyutalar tarixidagi eng yirik buzib kirishdan saboqlar
2026-yil 29-oktabrda Binanceʼdan 20 daqiqada qariyb $6,3 mlrd oʻgʻirlandi — bu avvalgi rekorddan toʻrt baravar koʻp. Kriptoindustriyaning eng himoyalangan infratuzilmasi blokcheyn yoki birja dvigateli orqali emas, balki bitta DevOps-muhandisning ish noutbuki orqali buzildi.
---
## 20 daqiqa va $6,3 mlrd
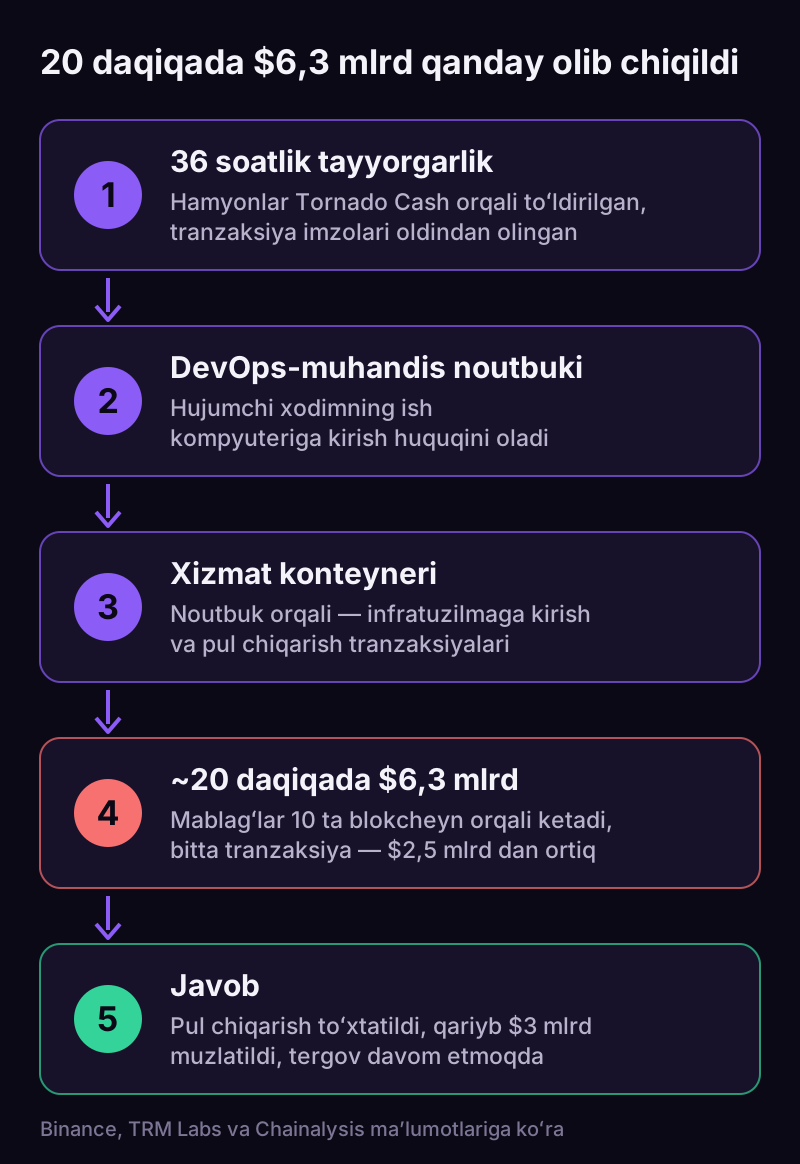
2026-yil 29-oktabrda hujumchilar dunyodagi eng yirik kriptobirja — Binance hamyonlaridan qariyb **$6,36 mlrd** ni (TRM Labs kompaniyasi bahosi) olib chiqib ketdi. Mablagʻlar 10 ta blokcheyn orqali oʻtkazildi, ularning katta qismi taxminan **20 daqiqa** ichida. Bitta tranzaksiyaning oʻzi $2,5 mlrd dan oshdi.
Bu mutlaq rekord. Avvalgisi — 2025-yilda Bybit birjasidan $1,5 mlrd oʻgʻirlangani — toʻrt baravar kichik. TRM Labs maʼlumotlariga koʻra, 2025-yil davomida kriptokompaniyalardan qariyb 150 ta hodisada jami $2,87 mlrd oʻgʻirlangan.
Ammo bu voqeadagi eng muhim jihat summa emas, balki birja aynan qanday buzilgani.
## Kirish nuqtasi — DevOps-muhandisning noutbuki
Binanceʼda odatda jahon darajasidagi himoya deb hisoblanadigan hamma narsa bor: sovuq hamyonlar, tranzaksiyalarni koʻp bosqichli imzolash, oʻz xavfsizlik jamoasi, foydalanuvchilarni himoya qilish fondi. Shunga qaramay, birja 30-oktabrda eʼlon qilgan dastlabki tergov maʼlumotlariga koʻra, hodisa **DevOps-muhandisning buzilgan noutbuki** bilan bogʻliq boʻlishi mumkin. U orqali hujumchi xizmat konteyneriga kirish huquqini qoʻlga kiritgan va pul chiqarish uchun ruxsatsiz tranzaksiyalarni yubora olgan. Binance soʻzlariga koʻra, hamyonlarning maxfiy kalitlari sizib chiqqani haqida hech qanday belgi topilmagan.
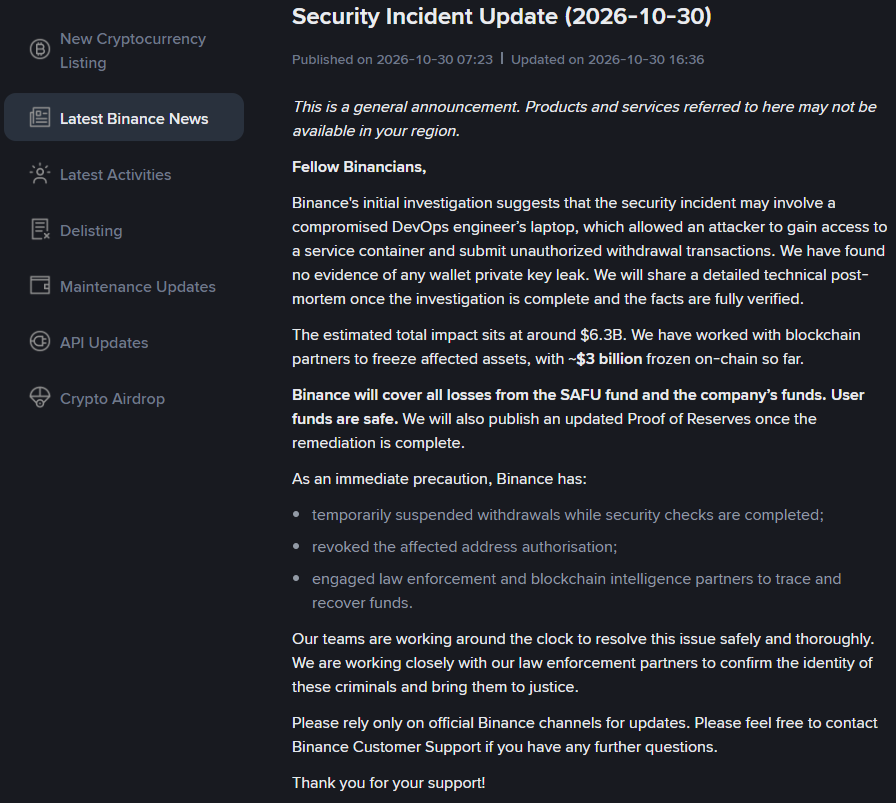
Bu asosiy jihat. DevOps-muhandis infratuzilmani boshqaradi: serverlar, konteynerlar, dasturlarni joylashtirish jarayonlari. Ishi tufayli unda oddiy xodim hech qachon koʻrmaydigan tizimlarga kirish huquqi bor. Hujumchilarga hatto hamyon kalitlari ham kerak boʻlmagan: tranzaksiyalar oʻtadigan infratuzilmaga kirish huquqi bor odamning kompyuteriga tushib olishning oʻzi kifoya qilgan. Himoyalangan tizimni toʻgʻridan-toʻgʻri buzishga hojat boʻlmagan.
Hujum tasodifiy boʻlmagan. TRM Labs maʼlumotlariga koʻra, u kamida 36 soat oldin tayyorlangan: hamyonlar oldindan Tornado Cash mikseri orqali toʻldirilgan, tranzaksiyalar uchun imzolar ham oldindan olingan. Hammasi tayyor boʻlgach, pullar bir necha daqiqada olib chiqildi — har qanday jamoa qoʻlda javob berishga ulgurishidan tezroq.
## Bu avval ham boʻlgan
TRM Labs («yuqori ishonch bilan») va Chainalysis («ehtimol») tahlilchilari hujumni Lazarus Group tarkibiga kiradi deb hisoblanadigan Shimoliy Koreya guruhi **TraderTraitor** bilan bogʻlaydi. FBI aynan shu guruhni 2025-yilda Bybitʼning buzilishida aybdor deb atagan.
U yerda ham ssenariy oʻxshash edi: Bybit pullariga yoʻl ham dasturchi kompyuteri orqali oʻtgan, faqat uchinchi tomonniki — birja tranzaksiyalarni imzolash uchun foydalangan Safe{Wallet} servisi dasturchisining kompyuteri.
Guruh uzoq vaqtdan beri serverlarga emas, aynan odamlarga ixtisoslashgan. Hali 2022-yilda AQShning kiberxavfsizlik agentligi CISA ogohlantirgan edi: TraderTraitor kriptokompaniyalar xodimlariga maqsadli fishing xatlarini yuboradi va zararlangan ilovalarni yuklab olishni taklif qiladi — masalan, treyding vositalari yoki «ishga joylashish»dagi test topshirigʻi niqobi ostida.
## Binance nima qildi
- xavfsizlik tekshiruvlari davomida pul chiqarishni vaqtincha toʻxtatdi;
- zarar koʻrgan manzillarning avtorizatsiyasini bekor qildi;
- barcha yoʻqotishlarni SAFU fondi va kompaniyaning oʻz mablagʻlari hisobidan qoplashni vaʼda qildi hamda foydalanuvchilar mablagʻlari xavfsiz ekanini maʼlum qildi;
- hamkorlar bilan birgalikda qariyb **$3 mlrd** ni muzlatdi — asosan emitentlari Tether va Circle tomonidan bloklangan steyblkoinlar;
- mablagʻlarni kuzatish va qaytarish uchun huquqni muhofaza qilish organlari va blokcheyn-tahlil kompaniyalarini jalb qildi;
- batafsil texnik tahlil va yangilangan zaxiralar tasdigʻini (Proof of Reserves) eʼlon qilishni vaʼda qildi.
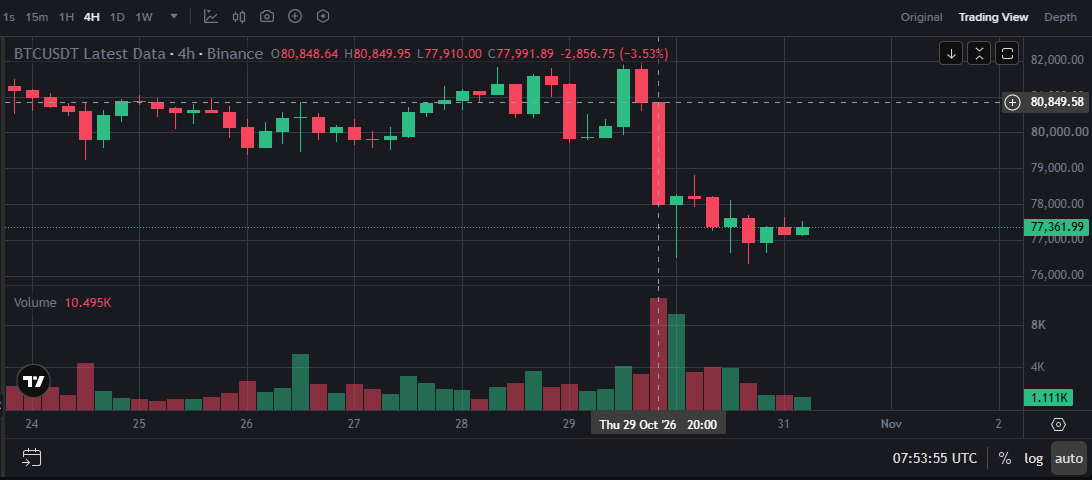
Qolganini qaytarish qiyinroq boʻladi: bitkoin va efirni muzlatib boʻlmaydi, Chainalysis mutaxassislariga koʻra esa mablagʻlarni qaytarish oylab yoki yillab davom etishi mumkin. Xabardan soʻng bitkoin taxminan 5% ga arzonlashdi.
## Nega bu faqat kriptobirjalarga taalluqli emas
Har bir kompaniyada oʻzining «muhandis noutbuki» bor — muhim operatsiyalar orqali oʻtadigan odamning ish joyi. IT-kompaniyada bu serverlar va joylashtirish jarayonlariga kirish huquqiga ega DevOps-muhandis. Bankda — toʻlovlarni tasdiqlaydigan xodimning kompyuteri. Ishlab chiqarishda — sanoat boshqaruv tizimlariga masofaviy kirish huquqiga ega muhandis. Har qanday kompaniyada — tizim administratori va bank-mijoz tizimiga kirish huquqi bor buxgalter.
Hujumchiga eng himoyalangan tizimingizni buzish shart emas. Unga shu tizimni boshqaradigan odamning kompyuteriga tushib olish kifoya.
Bundan nima kelib chiqadi:
1. **Imtiyozli xodimlarning ish joylari — alohida xavf zonasi.** Ular «hammaniki kabi» emas, boshqalarga qaraganda qatʼiyroq himoyalanadi.
2. **Muhim operatsiyalar bitta qurilma va bitta odamga bogʻliq boʻlmasligi kerak.** Yirik toʻlovlar va oʻzgarishlarni kamida ikki kishi turli qurilmalardan tasdiqlashi lozim.
3. **Antivirus yetarli emas.** Maqsadli hujum koʻpincha virus orqali emas, balki xatti-harakat orqali koʻrinadi: gʻayrioddiy kirish, yangi jarayon, ushbu xodim odatda murojaat qilmaydigan tizimlarga murojaat. Bunday xatti-harakatni EDR tizimlari va SOC tahlilchilari aniqlaydi.
4. **Javob tezligi hamma narsani hal qiladi.** Binance 20 daqiqada milliardlarni yoʻqotdi. Hodisalarni kuniga bir marta koʻradigan monitoring bu yerda foydasiz — u kecha-kunduz ishlashi kerak.
5. **Xodimlar — himoyaning birinchi chizigʻi.** Ayniqsa eng koʻp kirish huquqiga ega boʻlganlar: aynan ular koʻpincha nishonga olinadi.
## Asosiysi
Kriptoindustriyaning eng himoyalangan infratuzilmasi blokcheyn yoki birja dvigateli orqali emas, balki bitta xodimning bitta ish noutbuki orqali buzildi. Agar bu Binanceʼga qarshi ishlagan boʻlsa, serverlarini himoya qilib, ularni boshqaradigan odamlarning kompyuterlarini unutadigan har qanday kompaniyaga qarshi ham ishlaydi.
Ish joylarini himoya qilishda [EDR bilan antivirus](/pricing), hujumni oʻz vaqtida payqashda esa [kecha-kunduz SOC monitoringi](/services/soc) yordam beradi. Agar kompaniyangizda oʻz «muhandis noutbuki» qayerda ekanini bilmoqchi boʻlsangiz — [bizga yozing](/contact).
---
*Material Binanceʼning rasmiy bayonoti (30.10.2026) hamda CNBC, Al Jazeera, The Washington Post, Bloomberg va Axios nashrlari (29–30.10.2026) asosida tayyorlangan. Tergov davom etmoqda, raqamlar va tafsilotlar aniqlashtirilishi mumkin.*