Фура уехала по поддельной заявке: как хакеры крадут грузы, не подходя к складу
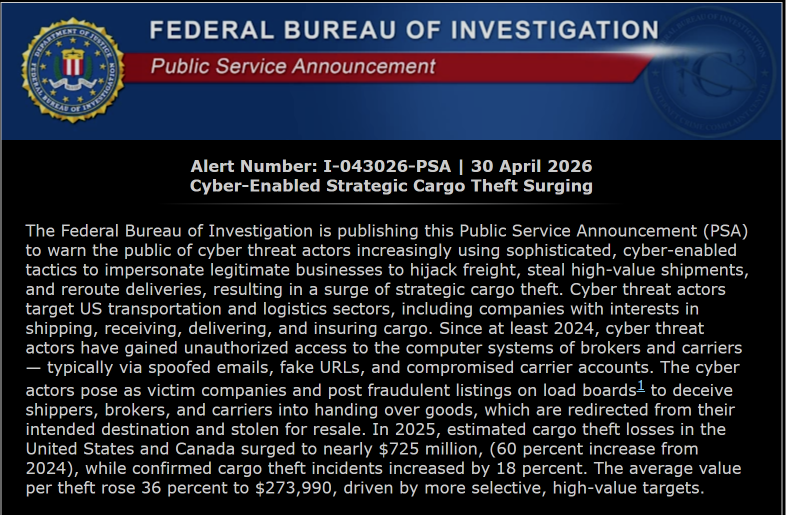
ФБР предупреждает: преступники всё чаще крадут грузы не на трассе, а через почту и биржи грузов. Ущерб в США и Канаде за 2025 год — почти $725 млн, на 60% больше, чем годом раньше. Разбираем схему и даём чек-лист для логистических компаний.
---
## Как это выглядит со стороны
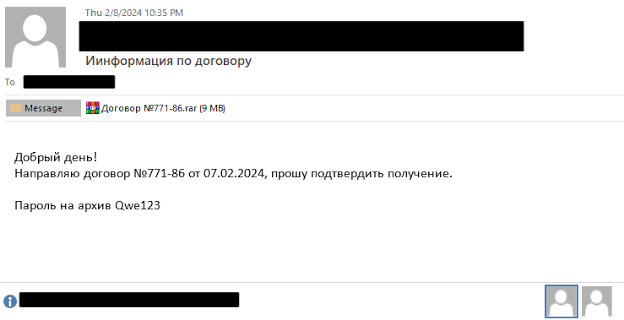
Диспетчер перевозчика получает письмо от брокера, с которым компания работает не первый год. Обычная просьба: посмотреть детали нового заказа по ссылке. Диспетчер открывает ссылку, ничего особенного не происходит, и он возвращается к работе.
Через неделю звонит грузоотправитель: где груз? По документам его забрала ваша компания, ваш водитель, по вашей заявке. Только ни заявки, ни водителя вы не знаете.
Это не выдуманная история, а типичный сценарий, который описывает ФБР в предупреждении от 30 апреля 2026 года. Грузы крадут не на трассе и не со склада, а через почту, учётные записи и онлайн-биржи грузов.
## Цифры
По данным ФБР, в 2025 году ущерб от краж грузов в США и Канаде составил **почти $725 млн**. Это на **60%** больше, чем годом раньше.
- число подтверждённых краж выросло на **18%**;
- средняя стоимость одной кражи выросла на **36%** и достигла **$273 990**.
Последняя цифра показывает главное: преступники не берут всё подряд. Они выбирают дорогие грузы и готовятся к краже заранее.
## Схема атаки в четыре шага
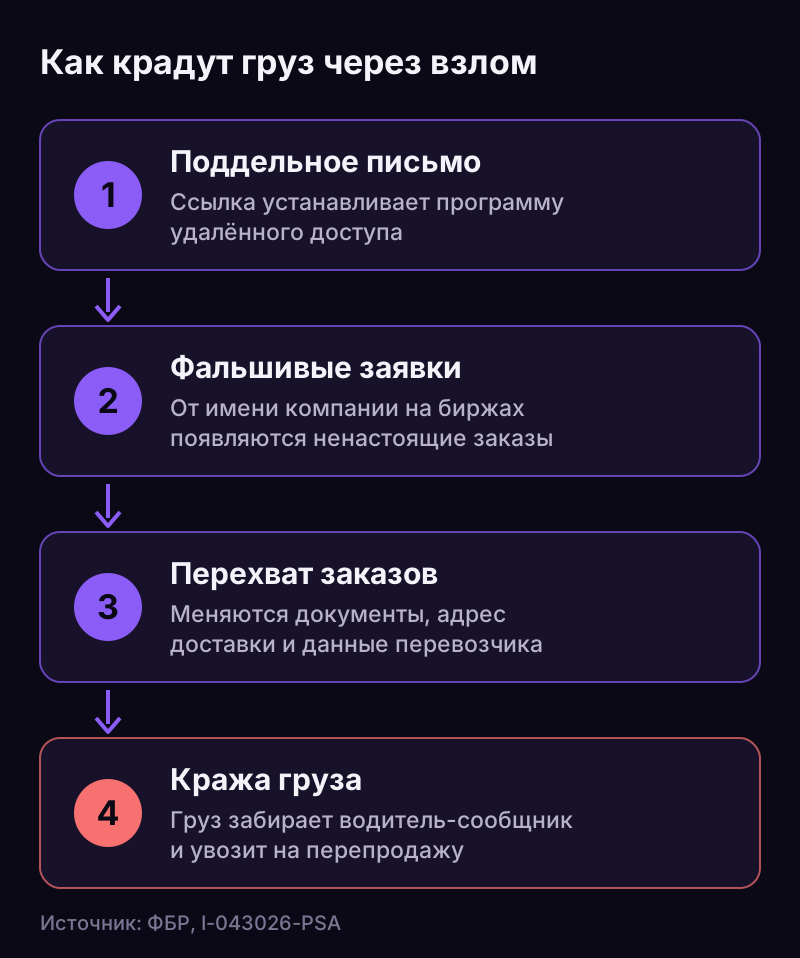
1. **Взлом учётной записи.** Брокеру или перевозчику приходит письмо, похожее на обычную деловую переписку. Ссылка из письма ведёт на поддельный сайт, а через него на компьютер попадает программа удалённого доступа. С этого момента преступники видят почту, заказы и переписку компании.
2. **Фальшивые заявки.** От имени взломанной компании на биржах грузов появляются ненастоящие заказы. Так преступники выходят на других перевозчиков и расширяют круг жертв.
3. **Перехват настоящих заказов.** Преступники берут реальные грузы от имени взломанной компании, меняют документы и адрес доставки, а иногда и регистрационные данные перевозчика.
4. **Кража.** Груз забирает водитель-сообщник и увозит на перепродажу. Бывает, что после этого компании ещё и требуют выкуп.
Самое неприятное: настоящая компания часто узнаёт о взломе последней. Обычно это происходит, когда брокер начинает искать пропавший груз, оформленный на её имя.
## Почему это касается не только Америки
Предупреждение ФБР написано для США и Канады, но схема не привязана к стране. Она работает везде, где заказы на перевозку принимают по электронной почте, через онлайн-биржи грузов и мессенджеры, а подтверждение часто сводится к «пришло письмо со знакомого адреса».
Логистические компании в Узбекистане и соседних странах работают с теми же инструментами. А транзитные перевозки, где участвуют несколько посредников из разных стран, дают преступникам ещё больше точек входа.
## Признаки, что вашу компанию уже используют
- брокеры или клиенты спрашивают про заказы, которых вы не брали;
- на бирже грузов от вашего имени появились заявки, которых вы не публиковали;
- в профиле компании на бирже или в реестрах изменились контакты или реквизиты;
- на рабочих компьютерах появились программы удалённого доступа, которые никто не устанавливал;
- в почте появились правила, пересылающие письма на чужой адрес;
- клиенты жалуются на письма «от вас» с просьбой сменить реквизиты или адрес доставки.
## Чек-лист для логистической компании
Этот список можно распечатать и повесить у диспетчеров.
1. **Подтверждайте заявки звонком.** Любой новый заказ, смену адреса доставки или реквизитов подтверждайте по известному вам номеру, а не по контактам из письма.
2. **Включите двухфакторную аутентификацию** на почте, бирже грузов и в системе управления перевозками.
3. **Не устанавливайте программы по ссылкам из писем.** Установка любого софта — только через ИТ-специалиста.
4. **Контролируйте удалённый доступ.** Утвердите список разрешённых программ удалённого доступа, всё остальное блокируйте.
5. **Регулярно проверяйте профиль компании** на биржах грузов и в реестрах: контакты, реквизиты, список пользователей.
6. **Сверяйте водителя и машину с заявкой при погрузке.** Записывайте ФИО, номер машины и документы водителя.
7. **Проверяйте почту на правила пересылки.** Хотя бы раз в месяц.
8. **Обучайте сотрудников.** Диспетчер, который знает, как выглядит поддельное письмо, — лучшая защита.
9. **Подготовьте план действий.** Кто и кому звонит, если груз пропал или учётная запись взломана: клиенту, брокеру, на биржу грузов, в полицию.
## Главное
Кражу груза через взлом невозможно предотвратить охраной склада или GPS-трекером. Она начинается с одного письма и одного клика, а заканчивается тем, что груз законно, по документам, уезжает к преступникам.
Защита здесь — это не одна программа, а сочетание дисциплины (подтверждать заявки по второму каналу) и контроля над тем, что происходит в почте и на компьютерах диспетчеров.
Если хотите понять, насколько ваша компания уязвима к такой схеме, — проведём [аудит информационной безопасности](/services/audit) и покажем слабые места до того, как их найдут преступники. Или просто [напишите нам](/contact).
---
*Материал подготовлен на основе предупреждения ФБР [I-043026-PSA «Cyber-Enabled Strategic Cargo Theft Surging»](https://www.ic3.gov/PSA/2026/PSA260430) от 30.04.2026.*