Атака на Jaguar Land Rover: разбор по материалам расследования CYFIRMA
2 сентября 2025 года Jaguar Land Rover отключила глобальные ИТ-системы. Остановилось производство и розничные операции, в том числе на площадке в Хейлвуде, сотрудников отправили по домам. Разбираем, что известно о цепочке атаки и почему этот инцидент стоит изучить каждому производственному предприятию.
---
## Удар пришёлся в худший возможный день
Атака совпала с британским «Днём новых номерных знаков» — днём, когда дилеры
регистрируют и выдают максимальный за полугодие объём автомобилей.
Регистрировать и передавать машины клиентам стало невозможно, и финансовые
потери выросли кратно.
16 сентября компания сообщила, что расследование продолжается, и продлила
приостановку производства до 24 сентября, уведомив об этом
партнёров-поставщиков.
## Предыстория: JLR ломали ещё в марте
Сентябрьский инцидент не был первым. За полгода до него компания пережила две
утечки через один и тот же канал.
**10 марта 2025 года** группировка HELLCAT заявила об утечке примерно 700
внутренних документов JLR. Доступ был получен через **украденные учётные
данные Jira**, добытые инфостилером. В утечку попали журналы разработки,
данные отслеживания задач, исходный код и массив данных сотрудников: имена
пользователей, адреса электронной почты, отображаемые имена, часовые пояса.
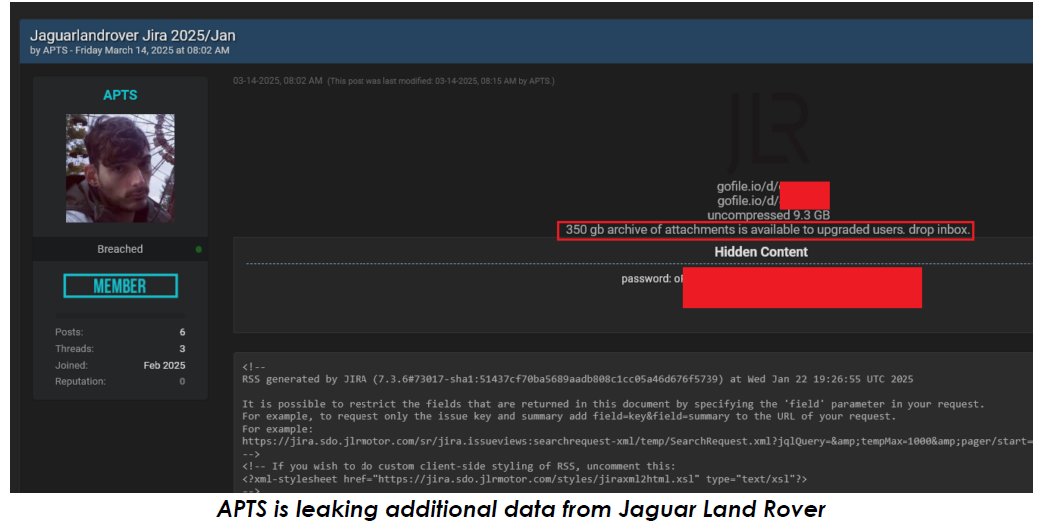
**14 марта 2025 года** второй злоумышленник под ником APTS выложил ещё около
**350 ГБ**. Он использовал учётные данные из инфостилера, **датируемые 2021
годом**, принадлежавшие сотруднику со сторонним доступом к серверу Jira.
Задержитесь на этой детали. Учётная запись, скомпрометированная за четыре года
до инцидента, всё ещё работала.
Типовой сценарий HELLCAT выглядит так: фишинг или эксплуатация публично
доступных приложений для первичного доступа, затем закрепление через
PowerShell, обход AMSI и рефлективная загрузка кода, финальная нагрузка —
SliverC2 для постоянного удалённого доступа.
## Кто заявил ответственность
Telegram-канал **Scattered Lapsus$ Hunters** опубликовал скриншоты внутренних
ИТ-систем JLR. Название объединяет три англоязычных сообщества: Scattered
Spider, Lapsus$ и ShinyHunters. Компания характер атаки официально не
подтвердила.
## Что было в утечке и почему это важно
**Внутренняя доменная инфраструктура.** На одном из скриншотов виден домен
`jlrint.com` — предположительно внутренний домен компании. Вместе с ним
раскрылись внутренние зависимости DNS и разрешения хостов, а также жёстко
прописанные производственные системы площадок в **Солихалле и Гейдоне**. Для
атакующего это карта для горизонтального перемещения: манипуляции с файлами
hosts, ответами DNS, неправильно настроенные или захардкоженные записи и
интеграции со сторонними сервисами становятся точками закрепления.
**Внутренняя логика автомобиля.** Опубликована задача SIMS-23441 по
информационно-развлекательной системе — переходы режимов зарядки электромобиля
в платформе PIVI, с точными именами сигналов и ожидаемым поведением,
привязанным к состояниям интерфейса. Отдельно — отладочный журнал платформы
Pivi Pro, похоже снятый с тестового стенда во время контроля качества.
**Логика аутентификации.** Самый чувствительный фрагмент — бэкэнд-код
привязки профилей пользователей к автомобилям: обработка входящих
JSON-сообщений, извлечение результатов аутентификации, логирование. Это модуль
подключённого автомобиля, критичный для идентификации и доступа. Публикация
такого кода открывает дорогу к обратной разработке и поиску слабых мест в
обработке токенов и проверке подлинности.
## Зачем атакующие всё это выкладывали
Аналитики выделяют пять мотивов, и деньги в этом списке не на первом месте:
1. **Подтверждение доступа.** Внутренние домены, отладочные логи и код
бэкэнда доказывают доступ к закрытым системам, а не к поверхностным
данным.
2. **Психологическое давление** на компанию и репутационный ущерб.
3. **Признание среди своих.** Технические детали работают на репутацию в
киберпреступном сообществе.
4. **Стратегический сигнал.** Демонстрация доступа к логике зарядки,
аутентификации и информационно-развлекательным модулям намекает на
возможность более разрушительных действий.
5. **Угроза эскалации.** Параллельно звучали угрозы в адрес британских
телеком-компаний: отключение интернет-линий, кража журналов звонков,
публикация переписок политиков.
Оценка мотивации — **репутационно-стратегическая, а не чисто финансовая**:
прямых доказательств требований выкупа нет.
## Важное предупреждение о проверке источников
Отдельная находка расследования, полезная всем, кто пишет про инциденты: в
Telegram расплодились **фейковые аккаунты**, выдающие себя за Scattered
Spider, Lapsus$ и ShinyHunters. Они перепощивают старые файлы из прошлых
утечек, выдавая их за новую активность.
Оригинальный канал ShinyHunters заблокирован, и в официальном сообщении
ShinyCorp прямо указано, что представительства в Telegram у группы нет.
## Основные техники по MITRE ATT&CK
| Тактика | ID | Техника |
|---|---|---|
| Первичный доступ | T1078 | Действительные учётные записи (украденные учётки Jira) |
| Первичный доступ | T1566 | Фишинг |
| Выполнение | T1059.001 | PowerShell |
| Доступ к учётным данным | T1555.003 | Учётные данные из браузеров |
| Разведка | T1046 | Обнаружение сетевых служб (внутренние DNS-записи) |
| Сбор | T1005 | Данные из локальной системы (логи, исходный код) |
| Экфильтрация | T1041 | Вывод через канал C2 |
| Воздействие | T1489 | Остановка сервиса |
## Что из этого следует
Атрибуция дана **со средней степенью уверенности** и остаётся
неподтверждённой; официальных результатов расследования на момент публикации
отчёта не было. Прямая компрометация данных клиентов не подтверждена.
Практические выводы, применимые к любому производству:
- **Ротация и отзыв учётных данных.** Учётка из инфостилера 2021 года,
работающая в 2025-м, — это не изощрённая атака, это отсутствие процесса.
- **Доступ подрядчиков.** Точкой входа стал сотрудник со сторонним доступом
к Jira. Каждый внешний доступ должен иметь владельца, срок и ревизию.
- **MFA и мониторинг скомпрометированных учёток.** Мониторинг утечек
креденшелов по своим доменам — дешёвая мера с прямым эффектом.
- **Обнаружение горизонтального перемещения** на конечных устройствах и в
сети. Именно эта фаза в инциденте прошла незамеченной.
- **Учения на связке ИТ и ОТ.** Отдельно отрабатывать сценарий, где ИТ
отключают превентивно, а производство встаёт следом.
---
*Материал подготовлен на основе отчёта CYFIRMA «Investigation Report on Jaguar
Land Rover Cyberattack». Оригинал:
https://www.cyfirma.com/research/investigation-report-on-jaguar-land-rover-cyberattack/*