Холодильники против супермаркетов: как хакеры за одну ночь испортили продукты в сотнях магазинов Франции
В ночь на 12 октября 2026 года холодильное оборудование сотен французских супермаркетов удалённо перевели в режим разморозки. К утру витрины нагрелись до 50 °C, продукты пришлось выбросить, ущерб — миллионы евро. Атака прошла через контроллеры, которые были открыты в интернет и годами не обновлялись.
---
## Что произошло
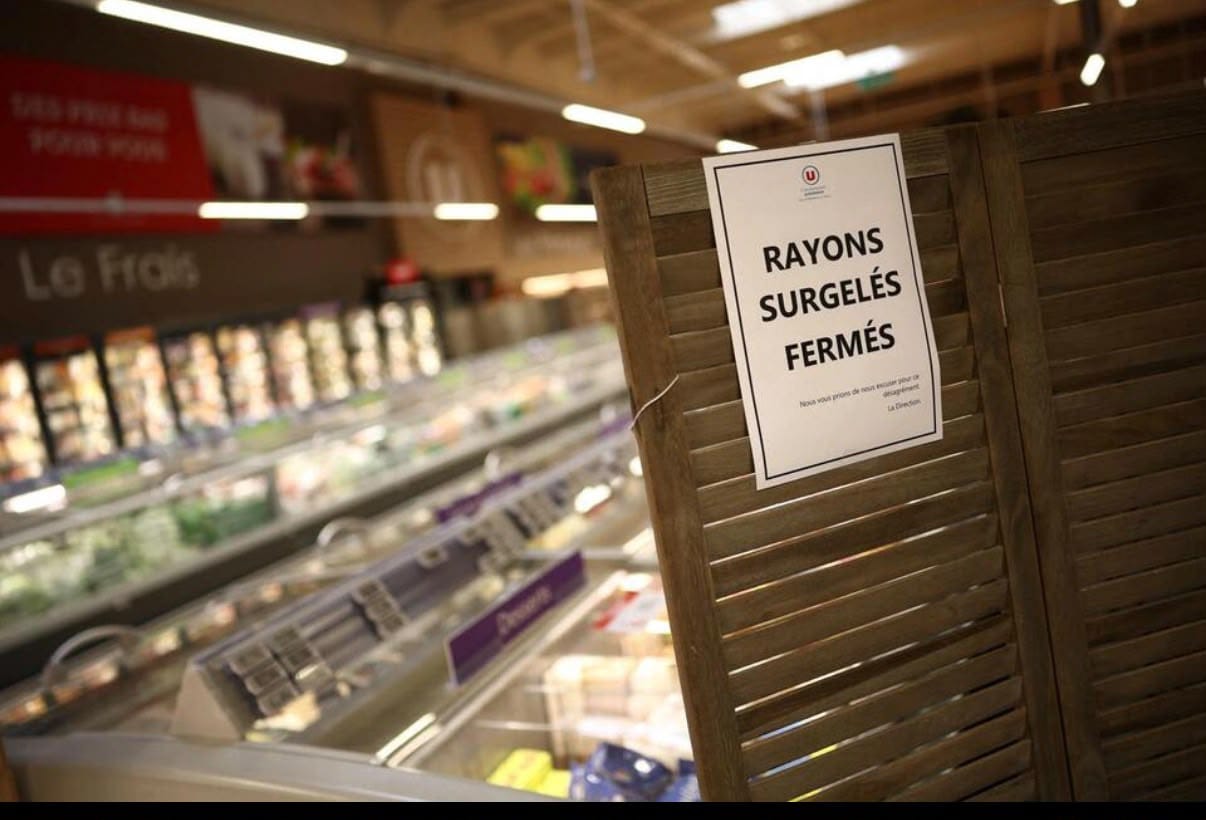
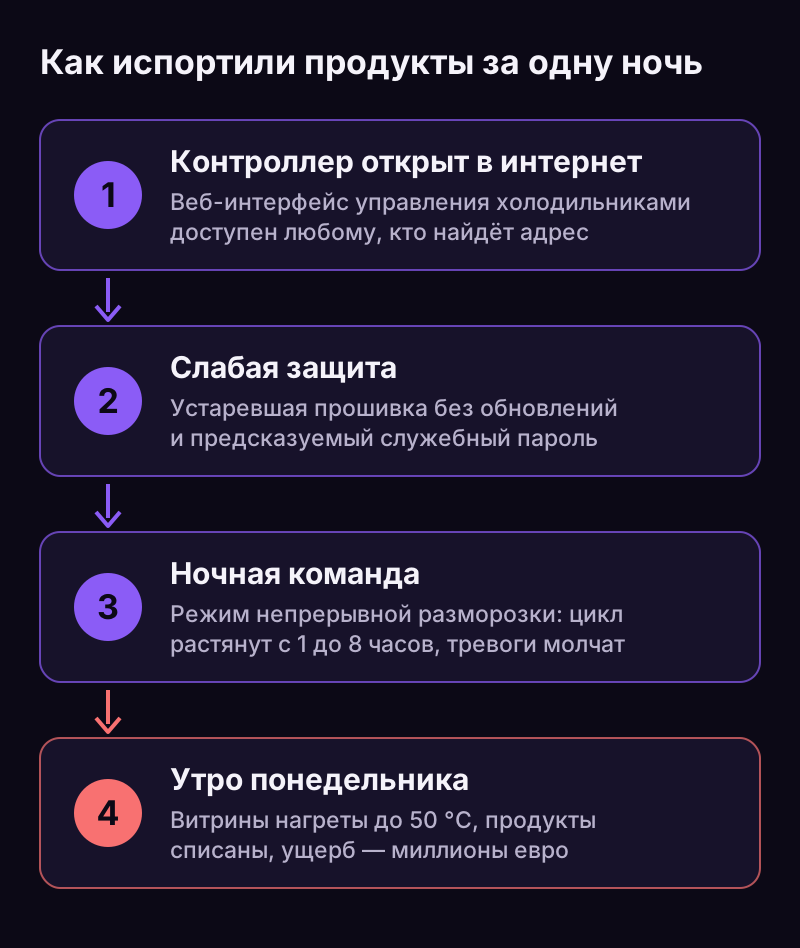
В ночь с 11 на 12 октября 2026 года кто-то удалённо перевёл холодильное оборудование сотен французских супермаркетов в режим **непрерывной разморозки**. Утром в понедельник сотрудники открыли магазины и увидели, что холодильные витрины и камеры нагреты почти до **50 °C**.
Хуже всего пришлось Intermarché в городке Ла-Э в Нормандии: по словам магазина, температура там дошла до **80 °C**, и часть оборудования расплавилась.
Атака была продумана. По данным Le Monde, цикл разморозки растянули с одного часа до восьми, чтобы как можно дольше не сработали тревоги. Сигнализация действительно молчала, а ночью в магазинах почти никого не было.
## Масштаб
- **Intermarché и Netto** — около 300 магазинов по данным AFP; сама группа Les Mousquetaires говорит примерно о 180;
- **Coopérative U** — около 100;
- **Carrefour** — 80;
- **Monoprix** — около 30;
- **E.Leclerc** — «несколько» магазинов.
Всего, по разным оценкам, пострадали до **700** супермаркетов. Свежие и замороженные продукты пришлось выбросить.
Оценки ущерба расходятся. Les Mousquetaires ожидает потерь в «несколько миллионов евро». Глава Intermarché Тьерри Котийяр говорит о «десятках миллионов евро по всей стране за один день». Сообщалось и о возможных возгораниях, но Les Mousquetaires это отрицает: по словам группы, оборудование дымило, но пожаров не было.
## Как это стало возможным
Хакеры взламывали не сами холодильники, а **контроллеры**, которые ими управляют. Это промышленные устройства датской компании Danfoss, модели AK-SM800 и AK-SC355. По данным Danfoss, большинство пострадавших устройств устарели и уже **не получают обновлений безопасности**: выпуск AK-SC355 прекратили в 2016 году, AK-SM800 — в 2021-м. О проблемах безопасности в этих контроллерах Danfoss предупреждала ещё в марте 2025 года. Французское агентство CERT-FR сообщило, что пострадали и системы Copeland и Dixell.
Главная проблема в том, что **веб-интерфейс управления этими контроллерами был открыт в интернет**. CERT-FR прямо называет такую настройку нарушением базовых правил безопасности: удалённое управление должно быть доступно только с доверенных адресов. По данным исследователей, служебный вход в устройства к тому же защищён предсказуемым паролем.
Кроме того, E.Leclerc сообщила о взломе одного из своих поставщиков холодильного оборудования. Значит, атакующие могли воспользоваться и доступом подрядчика.
Ещё одна цифра объясняет, почему удар пришёлся именно по Франции. По данным U.K. Cyber Defence, которые приводит TIME, на Францию приходится почти **60%** всех доступных из интернета контроллеров Danfoss в мире.
## Кто стоит за атакой
Неизвестно. Выкупа никто не требовал, ответственность никто на себя не взял.
Парижская прокуратура возбудила дело, а премьер-министр Себастьен Лекорню поручил национальному агентству по кибербезопасности ANSSI провести расследование и скоординироваться с другими странами Европы. Глава Coopérative U Доминик Шельшер назвал атаку «беспрецедентной» и «недопустимой». Еврокомиссар по сельскому хозяйству Кристоф Хансен написал: «Продовольственная безопасность требует большего внимания на всех уровнях».
В начале ноября появились сообщения о похожих атаках на холодильные системы супермаркетов в Бельгии, Нидерландах, Швеции, Ирландии, Португалии и других странах Европы. Подробностей пока мало.
## Почему это касается не только супермаркетов
Холодильник в супермаркете — это не только железо, но и компьютер, подключённый к сети. Такие же устройства есть почти в любой компании: системы вентиляции и кондиционирования, контроллеры на складах и производстве, видеокамеры, системы доступа, умные счётчики. Их ставят подрядчики, настраивают один раз и годами не обновляют. Часто в компании даже не знают, что они доступны из интернета.
Что из этого следует:
1. **Нужен полный список подключённых устройств**, а не только компьютеров и серверов. Нельзя защитить то, о чём не знаешь.
2. **Интерфейсы управления оборудованием не должны быть открыты в интернет.** Удалённый доступ — только через VPN и только с доверенных адресов.
3. **Устаревшее оборудование без обновлений нужно заменить или изолировать** в отдельном сегменте сети.
4. **Доступ подрядчиков нужно контролировать**: кто, откуда и когда подключается к вашему оборудованию.
5. **Подозрительные изменения настроек должен кто-то замечать круглосуточно.** В этой атаке ущерб накопился за одну ночь, пока никто не смотрел.
## Главное
Сотни магазинов потеряли продукты не из-за сложного взлома, а потому что оборудование, которое управляет холодом, было доступно из интернета и годами не обновлялось. Такие «забытые» устройства есть почти в каждой компании — и атакующие ищут их автоматически.
Найти открытые в интернет устройства и уязвимости раньше злоумышленников помогает [управление уязвимостями](/services/vulnerability), а заметить подозрительные действия вовремя — [круглосуточный мониторинг SOC](/services/soc). Если хотите узнать, что в вашей сети видно из интернета, — [напишите нам](/contact).
---
*Материал подготовлен на основе публикаций CBS News (AFP), CNBC, TIME, CNN, NBC News, franceinfo и Journal du Geek (13–14.10.2026), а также предупреждения CERT-FR. Расследование продолжается, цифры и детали могут уточняться.*