$6,3 млрд через один ноутбук: чему учит крупнейший взлом в истории криптовалют
29 октября 2026 года у Binance за 20 минут украли около $6,3 млрд — в четыре раза больше прежнего рекорда. Самую защищённую инфраструктуру криптоиндустрии вскрыли не через блокчейн и не через биржевой движок, а через рабочий ноутбук одного DevOps-инженера.
---
## 20 минут и $6,3 млрд
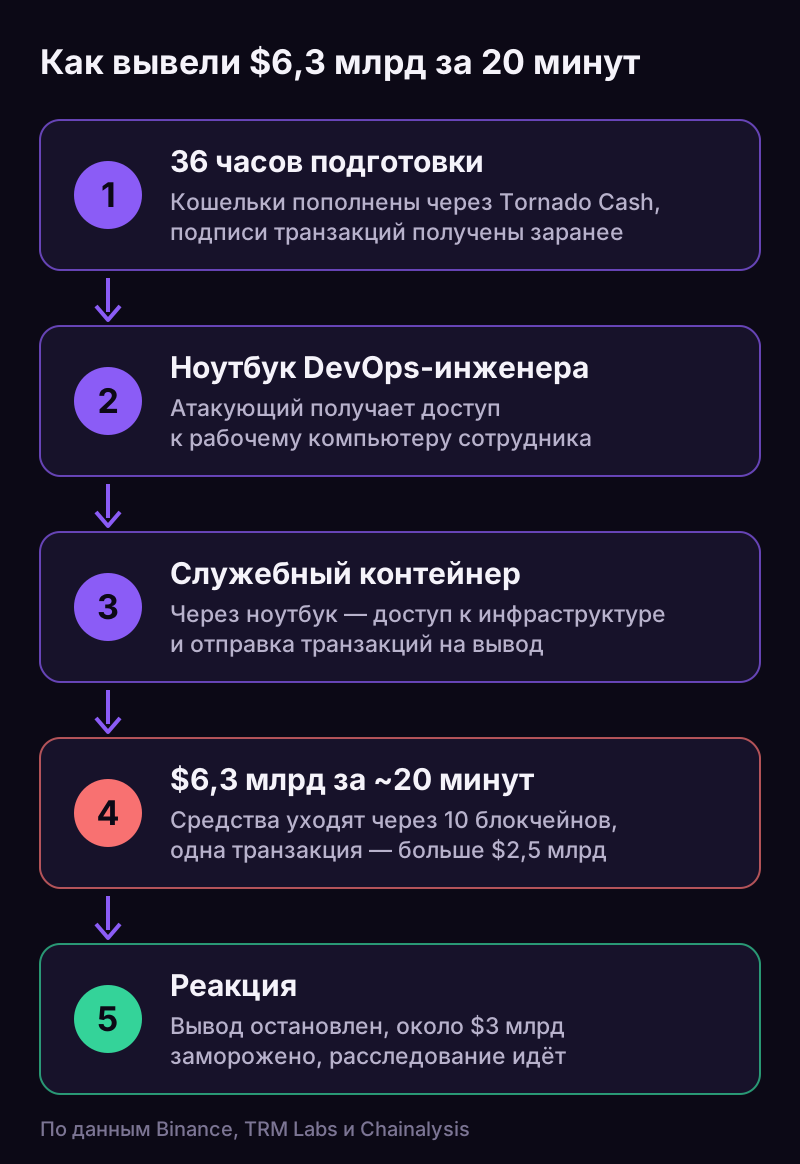
29 октября 2026 года злоумышленники вывели из кошельков Binance, крупнейшей криптобиржи в мире, около **$6,36 млрд** (оценка компании TRM Labs). Средства ушли через 10 блокчейнов, большая часть — примерно за **20 минут**. Одна транзакция превысила $2,5 млрд.
Это абсолютный рекорд. Предыдущий — взлом биржи Bybit в 2025 году на $1,5 млрд — меньше в четыре раза. А за весь 2025 год у криптокомпаний, по данным TRM Labs, похитили $2,87 млрд почти в 150 инцидентах.
Но самое важное в этой истории — не сумма, а то, как именно вскрыли биржу.
## Точка входа — ноутбук DevOps-инженера
У Binance есть всё, что принято считать защитой мирового уровня: холодные кошельки, многоуровневое подписание транзакций, собственная команда безопасности, фонд защиты пользователей. И всё же, по данным первичного расследования, которые биржа опубликовала 30 октября, инцидент может быть связан с **взломанным ноутбуком DevOps-инженера**. Через него атакующий получил доступ к служебному контейнеру и смог отправить несанкционированные транзакции на вывод средств. Признаков утечки приватных ключей кошельков, по словам Binance, не обнаружено.
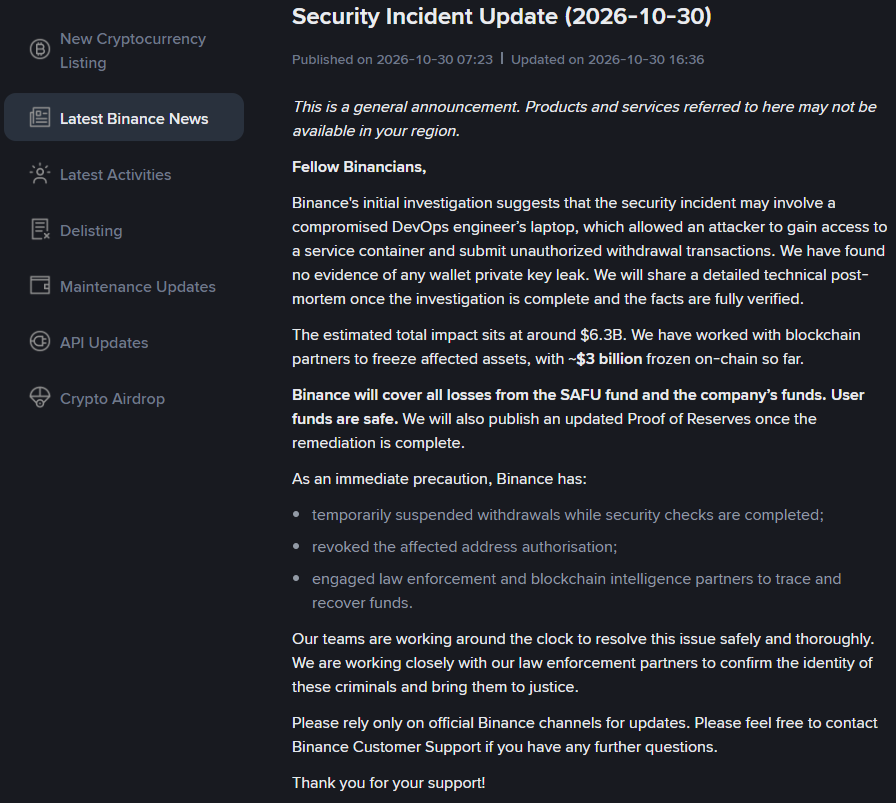
Это ключевая деталь. DevOps-инженер управляет инфраструктурой: серверами, контейнерами, процессами развёртывания. По работе у него есть доступ к системам, которых обычный сотрудник никогда не видит. Ключи от кошельков атакующим даже не понадобились: достаточно было оказаться на компьютере человека с доступом к инфраструктуре, через которую проходят транзакции. Защищённую систему не пришлось взламывать «в лоб».
Атака не была импровизацией. По данным TRM Labs, её готовили минимум за 36 часов: заранее пополнили кошельки через миксер Tornado Cash и заранее получили подписи для транзакций. Когда всё было готово, деньги вывели за минуты — быстрее, чем любая команда успела бы отреагировать вручную.
## Это уже было
Аналитики TRM Labs («высокая уверенность») и Chainalysis («вероятно») связывают атаку с северокорейской группой **TraderTraitor**, которую считают частью Lazarus Group. Эту же группу ФБР назвало виновником взлома Bybit в 2025 году.
И там сценарий был похожим: путь к деньгам Bybit тоже лежал через компьютер разработчика, только уже стороннего — сервиса Safe{Wallet}, через который биржа подписывала транзакции.
Группа давно специализируется именно на людях, а не на серверах. Ещё в 2022 году американское агентство по кибербезопасности CISA предупреждало: TraderTraitor рассылает сотрудникам криптокомпаний целевые фишинговые письма и предлагает скачать заражённые приложения — например, под видом инструментов для трейдинга или тестового задания при «трудоустройстве».
## Что сделала Binance
- временно приостановила вывод средств на время проверок безопасности;
- отозвала авторизацию затронутых адресов;
- пообещала покрыть все потери из фонда SAFU и собственных средств компании и заявила, что средства пользователей в безопасности;
- вместе с партнёрами заморозила около **$3 млрд** — в основном стейблкоины, которые заблокировали их эмитенты Tether и Circle;
- подключила правоохранительные органы и компании по блокчейн-аналитике, чтобы отследить и вернуть средства;
- пообещала опубликовать подробный технический разбор и обновлённое подтверждение резервов (Proof of Reserves).
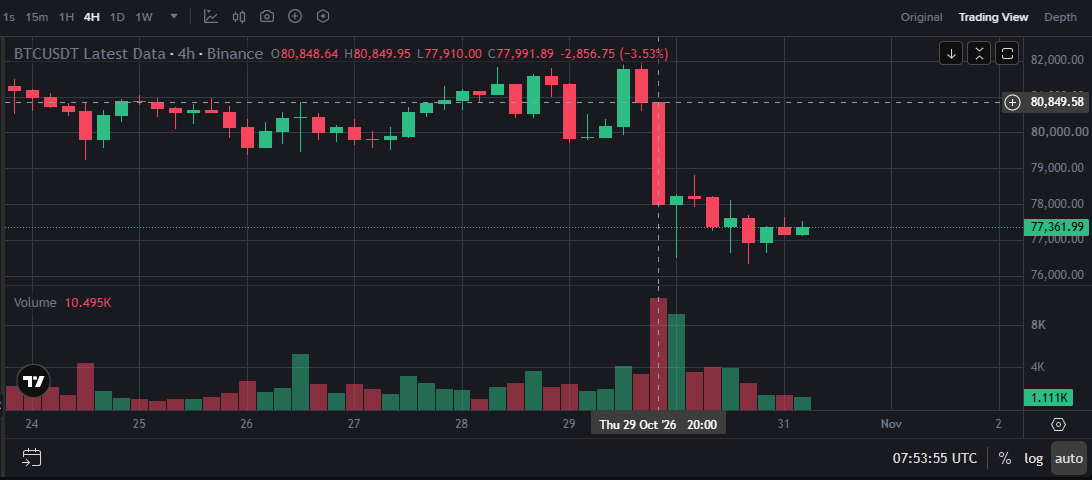
Остальное вернуть будет сложнее: биткоин и эфир заморозить нельзя, а возврат средств, по словам экспертов Chainalysis, может занять месяцы или годы. После новости биткоин подешевел примерно на 5%.
## Почему это касается не только криптобирж
У любой компании есть свой «ноутбук инженера» — рабочее место человека, через которого проходят критические операции. В ИТ-компании — DevOps-инженер с доступом к серверам и процессам развёртывания. В банке — компьютер сотрудника, который подтверждает платежи. На производстве — инженер с удалённым доступом к АСУ ТП. В любой компании — системный администратор и бухгалтер с доступом к банк-клиенту.
Атакующему не нужно взламывать вашу самую защищённую систему. Ему нужно попасть на компьютер того, кто ей управляет.
Что из этого следует:
1. **Рабочие места привилегированных сотрудников — отдельная зона риска.** Их защищают строже остальных, а не «как у всех».
2. **Критические операции не должны зависеть от одного устройства и одного человека.** Подтверждение крупных платежей и изменений — минимум двумя людьми с разных устройств.
3. **Антивируса недостаточно.** Целевую атаку часто видно не по вирусу, а по поведению: необычный вход, новый процесс, обращение к системам, к которым этот сотрудник обычно не обращается. Такое поведение ловят EDR-системы и аналитики SOC.
4. **Скорость реакции решает всё.** Binance потеряла миллиарды за 20 минут. Мониторинг, который смотрит на события раз в день, здесь бесполезен — нужен круглосуточный.
5. **Сотрудники — первая линия защиты.** Особенно те, у кого больше всего доступа: их чаще всего и выбирают целью.
## Главное
Самую защищённую инфраструктуру в криптоиндустрии вскрыли не через блокчейн и не через биржевой движок, а через один рабочий ноутбук одного сотрудника. Если это сработало против Binance, это сработает и против компании, которая защищает серверы, но забывает о компьютерах людей, которые этими серверами управляют.
Защитить рабочие места помогает [антивирус с EDR](/pricing), а заметить атаку вовремя — [круглосуточный мониторинг SOC](/services/soc). Если хотите понять, где у вашей компании свой «ноутбук инженера», — [напишите нам](/contact).
---
*Материал подготовлен на основе официального заявления Binance (30.10.2026) и публикаций CNBC, Al Jazeera, The Washington Post, Bloomberg и Axios (29–30.10.2026). Расследование продолжается, цифры и детали могут уточняться.*